Buscando seu XGS 3300? Achou.
Firewall Sophos XGS 3300 para o datacenter e a sede que não param Seu parceiro especializado Sophos no Rio Grande do Sul
58 Gbps de firewall com Dual-Processor Xstream e 13,7 milhões de conexões simultâneas num rack 1U, com 2 portas SFP+ de 10 GbE, NPU dedicado e HA ativo-ativo. Sem CAPEX: modelo CSaaS, com licença, gestão e suporte numa mensalidade.
Resposta em até 4 horas úteis · Contrato de 1 a 36 meses

Tudo para seu XGS 3300, aqui
Appliance de rack 1U com Dual-Processor Xstream, 2 portas SFP+ de 10 GbE e baia Flexi Port
O Sophos XGS 3300 é um firewall de próxima geração (NGFW) de rack 1U, da linha Sophos XGS 1U. Entrega 58 Gbps de firewall, 13,7 milhões de conexões simultâneas, 31,1 Gbps de VPN IPsec e 14 Gbps de IPS, com 2 portas SFP+ de 10 GbE fixas, 2 SFP, 8 portas GbE, uma baia Flexi Port e dois processadores: CPU x86 e NPU Xstream.
Na SN Informática, indicamos o XGS 3300 para a sede e o datacenter de empresas grandes, com milhares de usuários, picos de acesso, muitas filiais em VPN e operação 24 horas: e-commerce e varejo, logística, saúde, indústria e serviços financeiros. Nós dimensionamos pelo tráfego com IPS, proteção web e inspeção TLS ativados, configuramos no Sophos Central e seguimos gerindo o equipamento depois de instalado.
São dois processadores: a CPU x86, com 16 GB de memória, faz a inspeção, e o Xstream Flow Processor, uma NPU com 4 GB de memória própria, acelera em hardware o tráfego já verificado. Logs e quarentena ficam num SSD de 240 GB.
- 2 portas SFP+ de 10 GbE (F1 e F2)Fibra de 10 Gbps direto no firewall, até o switch central, os servidores ou a operadora. Transceptores à parte.
- 2 portas SFP (F3 e F4)Fibra de 1 Gbps para links de internet ou prédios vizinhos. Transceptores à parte.
- 8 portas GbE (1 a 8)Links de internet, DMZ e os segmentos da rede, a 1 Gbps cada.
- Par bypass (portas 1 e 2)Em modo transparente, se o firewall desligar, as duas portas se ligam e a rede não para.
- Baia Flexi PortUm módulo opcional: mais SFP+ de 10 GbE, PoE, mais portas GbE ou fibra com bypass. Até 20 portas.
- MGMT, console, USB e LCDPorta de gestão dedicada, console RJ45 e micro-USB, 2 USB 3.0 e o display. Atrás: fonte, USB 2.0 e o conector da fonte redundante.
Mapa desenhado pela SN Informática a partir da ficha técnica oficial da Sophos.
Ficha técnica oficial
Os números do Sophos XGS 3300
Valores do sophos.com e da ficha técnica da Sophos, sem arredondar para cima.
Sophos XGS 3300, rack 1U
Fonte: sophos.com e ficha técnica oficial, conferidos em setembro de 2026- Firewall
- 58.000 Mbps
- Firewall IMIX
- 27.000 Mbps
- VPN IPsec
- 31.100 Mbps
- NGFW
- 12.500 Mbps
- IPS
- 14.000 Mbps
- Threat Protection
- 10.000 Mbps
- Inspeção TLS
- 3.130 Mbps
- Conexões simultâneas
- 13.700.000 257.800 novas/s
- Interfaces
- 2× SFP+ 10 GbE; + 2× SFP e 8× GbE
- Expansão
- 1 Flexi Port até 20 portas no total
- Processadores
- CPU + NPU x86 com 16 GB; NPU com 4 GB
- MTBF
- 109.676 horas
Throughput máximo medido pela Sophos em laboratório. O desempenho real varia conforme o tráfego e os serviços ativados. Latência de 4 µs (UDP de 64 bytes); 5.000 túneis de VPN SSL; 1 par bypass (portas 1 e 2); SSD de 240 GB para logs e quarentena; rack 1U curto, 438 × 405 × 44 mm; 4,7 kg; fonte interna de 100 a 240 V, com conector para uma fonte redundante externa opcional; consumo de 50 W em repouso e 201 W em carga máxima (mais 76 W com módulo PoE); ruído de 34,9 dBA típico e 53,9 dBA máximo; PoE só pelo módulo Flexi Port (4 portas, até 60 W no total); transceptores SFP e SFP+ vendidos à parte; homologado pela Anatel.
13,7 milhões de conexões
Folga para o pico de acesso e para a operação que roda 24 horas
13,7 milhões de conexões ao mesmo tempo
Num dia de promoção, num início de turno ou num fechamento de mês, o número de conexões dispara. O XGS 3300 segura 13,7 milhões de conexões simultâneas e abre 257.800 novas por segundo, com 27 Gbps em tráfego IMIX, o teste mais próximo do uso real.
As 2 portas SFP+ de 10 GbE fixas ligam o firewall por fibra ao switch central e aos servidores, e a baia Flexi Port recebe mais 4 portas SFP+, PoE ou portas GbE quando a rede crescer, até 20 portas.
HA ativo-ativo, bypass e 2ª fonte
Dois XGS 3300 formam um par de alta disponibilidade ativo-ativo, em que os dois dividem a carga, ou ativo-passivo, em que o segundo assume se o principal falhar. Numa operação que roda 24 horas, o firewall não pode ser o ponto único de falha; com o par, ele não é.
O XGS 3300 ainda tem o par bypass nas portas 1 e 2, que mantém o tráfego passando em modo transparente se o firewall desligar, e o conector para uma fonte redundante externa, opcional.
O HA exige dois aparelhos do mesmo modelo. A SN Informática dimensiona o par e o licenciamento.
14 Gbps de inspeção IPS
Mitigação de ransomware na borda da rede
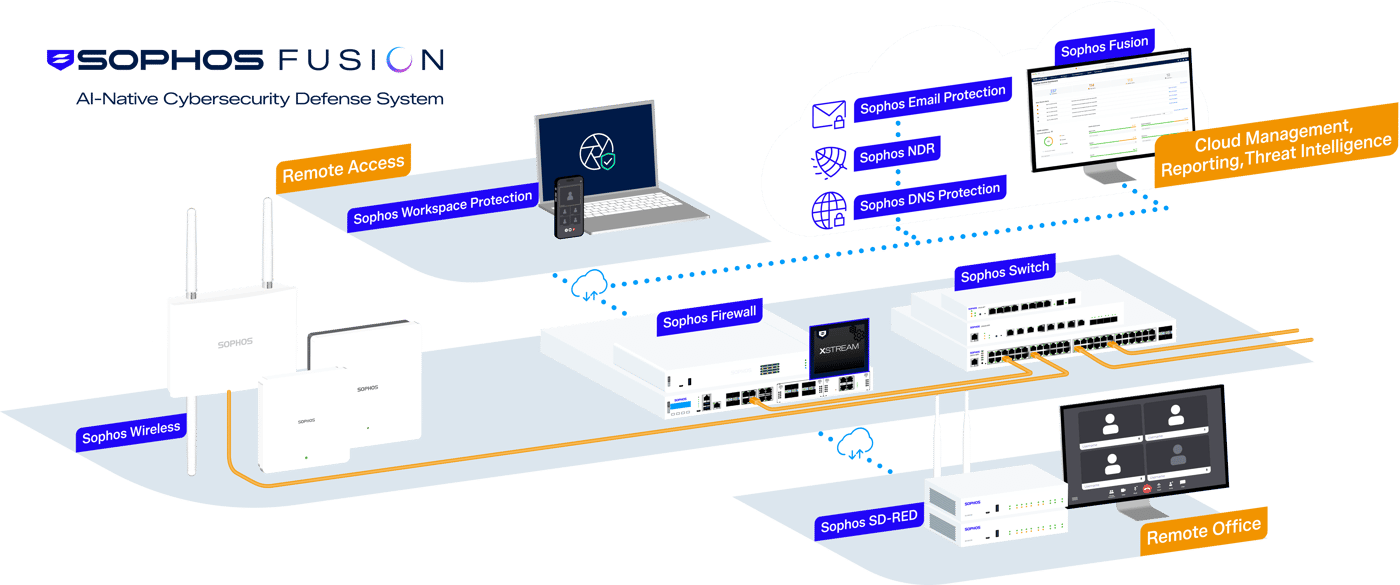
O ransomware chega escondido no tráfego criptografado e se espalha de máquina em máquina. O XGS 3300 inspeciona o tráfego com IPS a até 14 Gbps, abre e inspeciona o TLS 1.3 a até 3,13 Gbps, bloqueia ameaças a até 10 Gbps de Threat Protection e faz parte do Sophos Fusion, que liga firewall, endpoint, e-mail e nuvem num mesmo console.
NPU Xstream Flow Processor
A NPU dedicada do XGS 3300 acelera em hardware o tráfego já verificado, como videochamadas, backups e aplicações de nuvem, e a CPU fica livre para o IPS e a inspeção TLS.
Zero-Day: ML + sandboxing
Arquivos desconhecidos passam por machine learning e por sandboxing na nuvem do SophosLabs Intelix antes de chegar ao usuário: o ransomware novo é barrado antes de ser executado.
NDR e orquestração SD-WAN
No Xstream Protection, o NDR procura na rede sinais de um ataque já em andamento, e a Central Orchestration cria as VPNs e as regras de SD-WAN entre a sede e as filiais em poucos cliques.
Security Heartbeat e Active Threat Response
Se um computador com Sophos Endpoint for infectado, o firewall isola a máquina na hora; e os indicadores de ataques ativos do Sophos X-Ops entram no firewall e bloqueiam os servidores de comando dos criminosos.
Licenciamento
A licença certa do seu XGS 3300
A licença na medida certa para o seu XGS 3300: Standard ou Xstream Protection, de 1 a 36 meses, e o licenciamento do par em HA ativo-ativo. Sem CAPEX: no modelo CSaaS (Cibersegurança como Serviço), appliance, licença, gestão e suporte Platinum entram numa mensalidade previsível, sem compra de hardware e sem conta inesperada na renovação.
Base License
Firewall, roteamento, SD-WAN, VPN IPsec e SSL e relatórios em nuvem por 7 dias.
Standard Protection
Base License + Network Protection (IPS, proteção contra ameaças avançadas, SD-RED e Security Heartbeat) + Web Protection (filtro de URL, controle de aplicações e antivírus web) + Enhanced Support.
Xstream Protection
Tudo do Standard, mais Zero-Day Protection (machine learning e sandboxing no SophosLabs Intelix), NDR e Central Orchestration para SD-WAN entre filiais, com logs em nuvem por 30 dias.
Arquitetura de segurança
Do desenho da rede à gestão contínua
Consultoria de dimensionamento
Nossos engenheiros desenham onde o XGS 3300 entra na rede, quais links vão nas portas SFP+ de 10 GbE, como fica o par em HA ativo-ativo e qual módulo Flexi Port entra na baia.
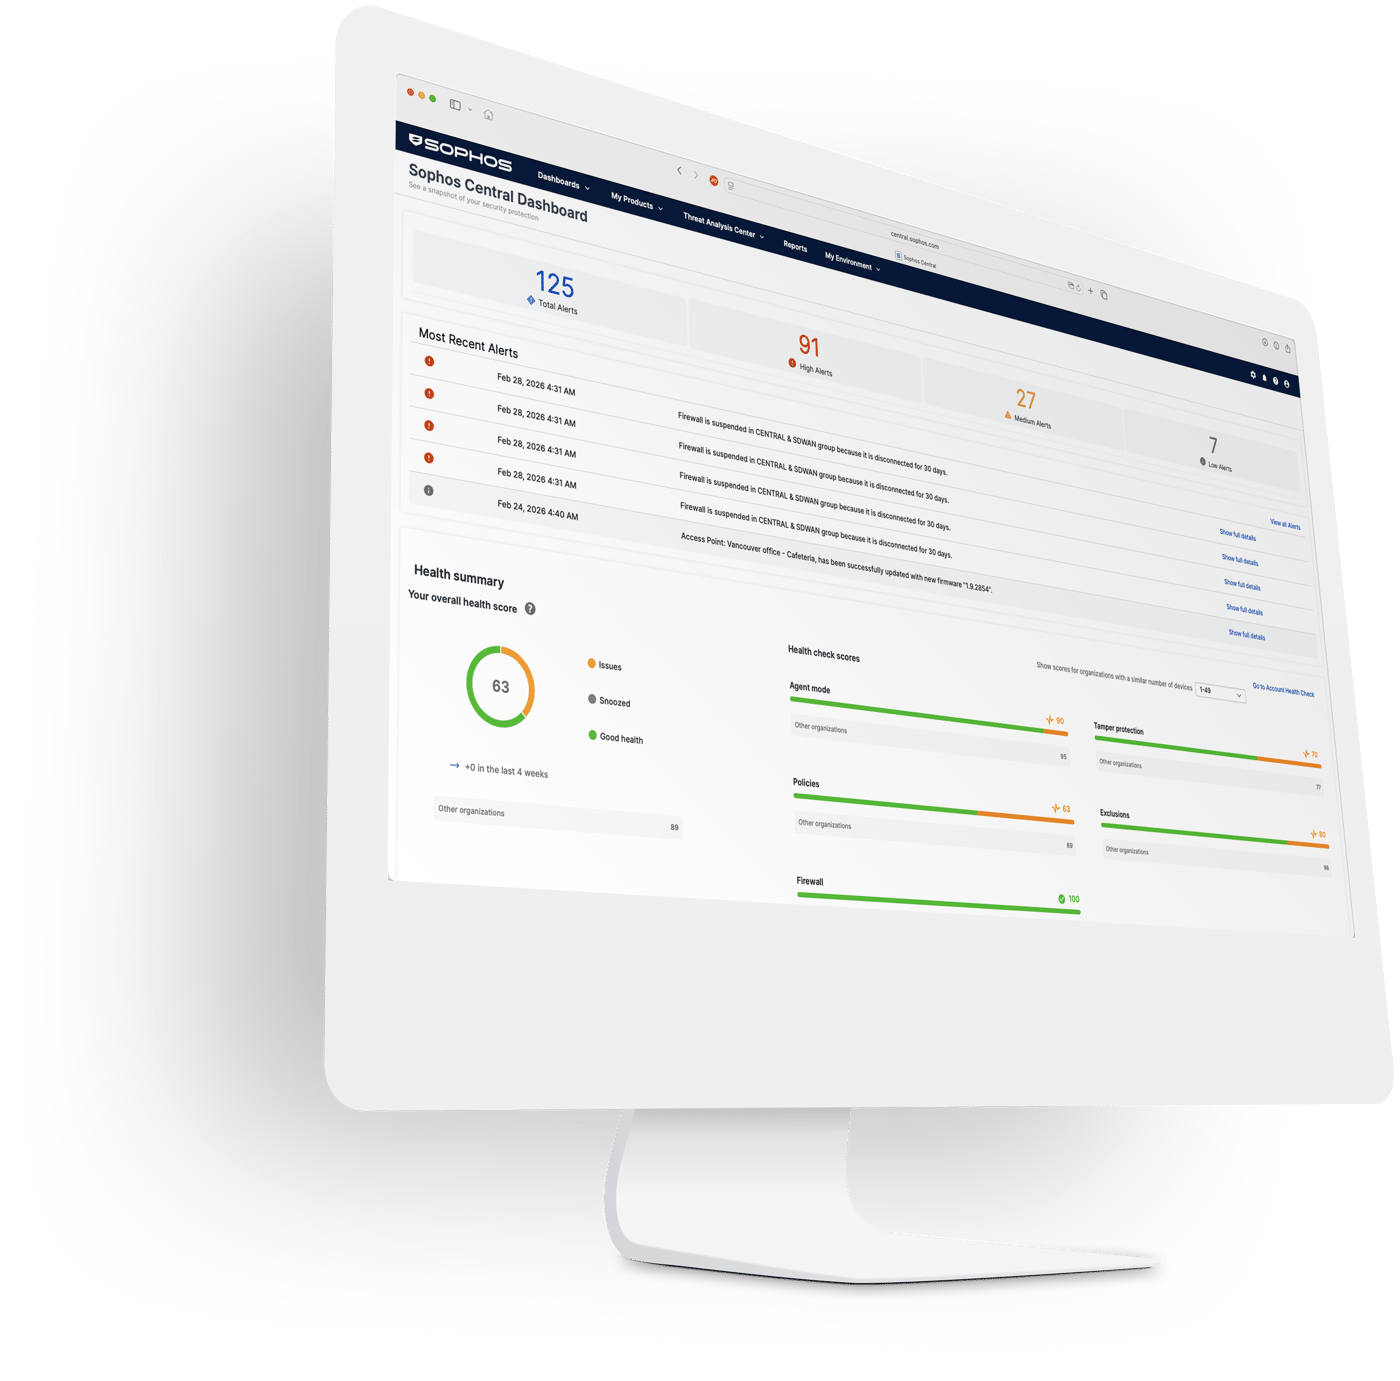
Configuração no Sophos Central
Regras, VLANs, VPNs com as filiais, SD-WAN e o link de contingência são criados na nuvem antes de o equipamento chegar.
Instalação e migração
O XGS 3300 entra no rack, se conecta ao Sophos Central e baixa a configuração; a migração das regras do firewall antigo é planejada para não parar a operação.
Gestão contínua pela SN
Atualizações do SFOS, monitoramento e suporte técnico local, em português, de uma Sophos Platinum Partner.
Secure by Design
Firmware em dia, com o SFOS v22
A Sophos assinou em maio de 2024 o compromisso Secure by Design da CISA, a agência de cibersegurança dos Estados Unidos: segurança pensada desde a concepção do produto, não remendada depois.
Com o Sophos Firewall OS (SFOS) v22, o seu XGS 3300 recebe o Health Check, que compara a configuração com os benchmarks CIS; o kernel endurecido; o monitoramento remoto de integridade; e o novo motor antimalware com IA, atualizado pelo SophosLabs a cada 5 minutos.
Para quem é
Para quem o XGS 3300 foi feito
Sedes e datacenters de empresas grandes, com milhares de usuários, picos de acesso, muitas filiais em VPN e fibra de 10 GbE no núcleo, que precisam de um par em HA ativo-ativo porque não podem parar.
E-commerce, varejo e logística
Picos de acesso em promoções e operação 24 horas, com milhões de conexões ao mesmo tempo e um par em HA ativo-ativo.
Datacenter corporativo
Firewall de borda e entre a rede dos usuários e os servidores, com as portas SFP+ de 10 GbE ligadas ao núcleo.
Quem já tem um XGS 3300
Renovação da licença, troca de Standard para Xstream, módulos Flexi Port, fonte redundante, transceptores SFP+ e a gestão do equipamento instalado.
Perguntas frequentes
Antes de decidir sobre o XGS 3300
O que é o Sophos XGS 3300?
O Sophos XGS 3300 é um firewall de próxima geração (NGFW) de rack 1U, da linha Sophos XGS 1U (Distributed Edge), feito para a sede e o datacenter de empresas grandes, com muito tráfego e operação que não pode parar. Tem 58 Gbps de firewall, 13,7 milhões de conexões simultâneas, 14 Gbps de IPS, 2 portas SFP+ de 10 GbE fixas e dois processadores: uma CPU x86 e o Xstream Flow Processor (NPU dedicado). A SN Informática oferece o XGS 3300 como serviço, com licença, gestão e suporte numa mensalidade.
Qual é o desempenho do Sophos XGS 3300?
Pelo sophos.com: 58 Gbps de firewall, 27 Gbps de firewall IMIX, 31,1 Gbps de VPN IPsec, 12,5 Gbps de NGFW, 14 Gbps de IPS, 10 Gbps de Threat Protection, 3,13 Gbps de inspeção TLS e latência de 4 µs. São valores máximos medidos em laboratório; o desempenho real depende do tráfego e dos serviços ativados, e por isso nossos arquitetos dimensionam o equipamento pelos seus links, pelas filiais e pelo número de usuários.
Quantas conexões simultâneas o XGS 3300 suporta?
A ficha técnica da Sophos indica 13,7 milhões de conexões simultâneas e 257.800 conexões novas por segundo, além de 5.000 túneis de VPN SSL para acesso remoto. É o que dá folga em picos de acesso, como uma promoção num e-commerce ou o início de um turno numa operação grande.
O que é o Dual-Processor Xstream do XGS 3300?
São dois processadores trabalhando juntos: a CPU x86, com 16 GB de memória DDR4, faz a inspeção (IPS, proteção web, inspeção TLS), e o Xstream Flow Processor, uma NPU dedicada com 4 GB de memória própria, acelera em hardware o tráfego já verificado e confiável, como videochamadas, backups e aplicações de nuvem. Assim a CPU fica livre para o que pesa.
Para que servem as 2 portas SFP+ de 10 GbE do XGS 3300?
Para ligar o firewall por fibra de 10 Gbps ao switch central, aos servidores ou ao link da operadora, sem o gargalo de 1 Gbps. As portas F1 e F2 são SFP+ de 10 GbE e as F3 e F4 são SFP de 1 GbE, todas fixas no chassi; os transceptores são vendidos à parte.
Quais portas o XGS 3300 tem?
Na frente ficam 8 portas RJ45 de 1 GbE (as portas 1 e 2 formam um par bypass), 2 portas SFP+ de 10 GbE (F1 e F2), 2 portas SFP de 1 GbE (F3 e F4), uma porta MGMT dedicada à gestão, um console RJ45, um console micro-USB, duas USB 3.0, o display LCD e uma baia Flexi Port. Atrás ficam a fonte, uma USB 2.0 e o conector da fonte redundante. Com um módulo na baia, o aparelho chega a 20 portas.
Quais módulos Flexi Port o XGS 3300 aceita?
A baia Flexi Port recebe um módulo opcional por vez: 8 portas GbE de cobre, 8 portas SFP de fibra, 4 portas SFP+ de 10 GbE, 4 portas GbE com bypass, 4 portas GbE com PoE mais 4 portas GbE, 2 portas de fibra LC com bypass mais 4 SFP, ou 2 portas de 10 GbE NBASE-T mais 2 SFP+. Com módulo PoE, são 4 portas e até 60 W no total.
O XGS 3300 faz HA ativo-ativo?
Faz. Dois XGS 3300 formam um par de alta disponibilidade ativo-ativo, em que os dois dividem a carga, ou ativo-passivo, em que um processa o tráfego e o outro assume se o principal falhar. O HA do Sophos Firewall exige dois aparelhos do mesmo modelo, e a SN Informática dimensiona o par e o licenciamento.
O XGS 3300 tem fonte redundante?
Tem a fonte interna, de 100 a 240 V, e um conector na traseira para uma fonte redundante externa, opcional, que assume se a principal falhar. O consumo é de 50 W em repouso e até 201 W em carga máxima, mais até 76 W quando há um módulo PoE em uso. As portas 1 e 2 ainda formam um par bypass, que mantém o tráfego passando em modo transparente se o firewall desligar.
Onde instalar o XGS 3300?
Num rack de 19 polegadas, no datacenter ou na sala de servidores: é um 1U curto, de 438 × 405 × 44 mm e 4,7 kg, e as orelhas de fixação vêm na caixa. As ventoinhas fazem 34,9 dBA em uso típico e até 53,9 dBA no máximo, por isso não é aparelho para ficar perto das mesas. Logs e quarentena ficam num SSD de 240 GB, o MTBF informado pela Sophos é de 109.676 horas e o equipamento é homologado pela Anatel.
Qual é a diferença entre o XGS 3100 e o XGS 3300?
Os dois têm o mesmo gabinete 1U e as mesmas portas: 8 GbE, 2 SFP+ de 10 GbE, 2 SFP e uma baia Flexi Port, até 20 portas, com SSD de 240 GB. O XGS 3300 tem 16 GB de memória (contra 12 GB) e processa mais: 58 contra 47 Gbps de firewall, 31,1 contra 25 Gbps de VPN IPsec, 14 contra 10,5 Gbps de IPS, 10 contra 7,4 Gbps de Threat Protection, 3,13 contra 2,47 Gbps de inspeção TLS e 13,7 contra 12,26 milhões de conexões simultâneas. Em troca, consome mais em carga (201 contra 182 W) e faz mais ruído no máximo (53,9 contra 47,3 dBA).
Qual licença eu preciso para o meu XGS 3300?
Todo XGS 3300 começa com a Base License (firewall, roteamento, SD-WAN, VPN IPsec e SSL e relatórios em nuvem). Por cima dela você escolhe o Standard Protection, com IPS, proteção web, controle de aplicações e Security Heartbeat, ou o Xstream Protection, que soma o Zero-Day Protection com machine learning e sandboxing no SophosLabs Intelix, o NDR e a Central Orchestration do SD-WAN entre filiais.
Como contratar o XGS 3300 como serviço?
Pelo formulário desta página ou pelo WhatsApp. Um engenheiro da SN Informática confirma se o XGS 3300 atende à empresa e monta a proposta de Cibersegurança como Serviço: appliance, licença Standard ou Xstream, gestão e suporte numa mensalidade, em contrato de 1 a 36 meses. A resposta sai em até 4 horas úteis.
Avaliações reais
O que dizem sobre a SN Informática
As avaliações mais recentes do perfil da SN Informática no Google — atualização manual, não em tempo real.
“Excelente!! Os serviços da SN são de ponta e o suporte é formidável!”

“A SN Informática presta suporte ao Sophos Firewall com profissionalismo e eficiência, atendendo às demandas e contribuindo para a estabilidade e segurança do ambiente.”

“Apagão nos tirou do ar e SN resolveu rapidamente, recomendo.”

“Só elogios e agradecimento. Prestaram ajuda superando muito a expectativa em vários momentos de transição. Excelente tempo de resposta e grande conhecimento. Não poderia estar mais satisfeito!!!”

“Solicitei um atendimento e um orçamento, fui prontamente atendido e tive todas as dúvidas sanadas. Ótimo atendimento!”

“Trabalho com a SN a mais de 20 anos. E sempre nos atendeu prontamente. Com um corpo de funcionários altamente qualificados, sempre prontos a nos atender em qualquer horário.”

“Empresa séria, profissionais muito bem capacitados e atenciosos, sempre a disposição quando precisamos, temos o Firewall Sophos que são administrados por eles — mais do que indicados, principalmente para um ambiente corporativo hospitalar, em que todos os serviços são em Cloud.”

“Quero agradecer pelo tempo em que tivemos a parceria e mostrar minha gratidão em toda sua equipe nos suportes e atenção. Desejo todo sucesso para você e sua empresa.”

Fale com um engenheiro Sophos sobre o seu XGS 3300
Conte quantos usuários e filiais a empresa tem, como são os picos de acesso, se vai usar fibra de 10 GbE e se o projeto pede HA ativo-ativo. Um engenheiro da SN Informática, Sophos Platinum Partner, indica a licença e o prazo certos para o seu caso no Rio Grande do Sul.
Resposta em até 4 horas úteis.
Seus dados são usados apenas para retorno comercial da SN Informática, conforme a LGPD.
Onde estamos
SN Informática — Rio de Janeiro
SN Informática
Rua Senador Dantas, 117 - 921
Rio de Janeiro - RJ, 20031-911