XGS Firewall
El firewall virtual Sophos XGS funciona en AWS Marketplace, Azure Marketplace, VMware, Hyper-V, Nutanix AHV o Proxmox — con la misma inspección Xstream del appliance físico y licenciamiento por núcleo de vCPU, sin límite de memoria RAM.
Más de 600 mil empresas confían en Sophos Firewall — reconocido nº1 por los usuarios de G2 y Customers' Choice de Gartner.
Qué cambia
El firewall virtual Sophos XGS es la misma plataforma SFOS que corre en los appliances físicos — la misma inspección profunda de paquetes, el mismo IPS, el mismo control de aplicaciones y la misma VPN IPsec/SSL. La diferencia está solo en dónde se ejecuta: en lugar de un equipo dedicado, una imagen de máquina virtual que usted implementa en su propia cuenta de nube o en su hipervisor, licenciada por núcleos de vCPU.
Esto cambia la forma en que usted paga por seguridad. En vez de dimensionar un appliance para el pico de tráfico de los próximos años, usted asigna vCPU según la carga real de su infraestructura — y escala junto con ella.
El costo de postergar esta decisión es concreto: el mercado tarda, en promedio, 322 días entre la publicación de una vulnerabilidad crítica y su explotación por atacantes. Con los hotfixes automáticos del SFOS v22, aplicados sin reiniciar la VM, esa ventana se reduce a pocas horas.
Plataformas homologadas
Nube pública, hipervisor local o HCI — la lista de destinos donde la VM de Sophos Firewall está homologada para actuar como gateway de red activo.
Físico o virtual
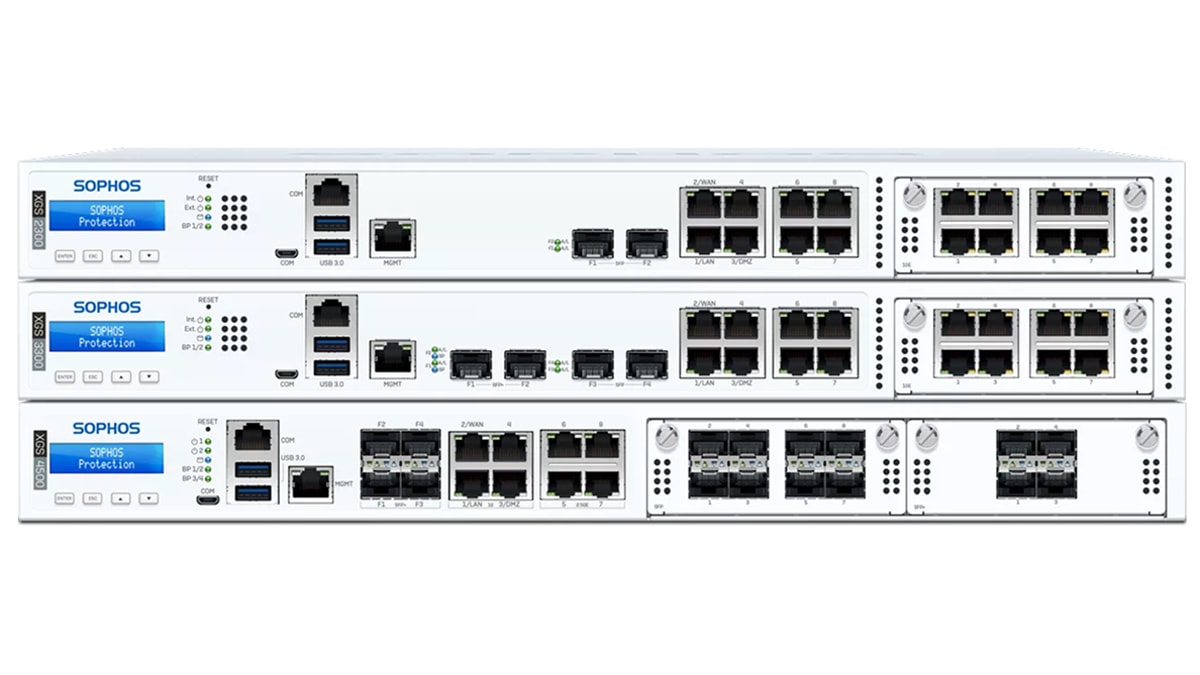
Equipo dedicado — desde el modelo Desktop compacto, con refrigeración pasiva, hasta appliances 1U y 2U de alta capacidad en rack. Tiene sentido cuando usted quiere hardware propio en el borde de la red local, con throughput dedicado y sin depender de otra infraestructura.
Imagen de VM homologada en su nube o hipervisor. Tiene sentido cuando su carga ya está en Azure, AWS, VMware o Proxmox y usted quiere la misma inspección Xstream sin comprar y alojar un equipo físico — o cuando necesita escalar la capacidad solo ajustando el plan de vCPU.
Migración de otro fabricante
Si su empresa usa un firewall virtual o en la nube de otro proveedor (Fortinet, Palo Alto Networks, Cisco, Check Point, WatchGuard, Barracuda, etc.), migrar a Sophos XGS Firewall virtual es un camino simple y probado.
Mapeamos el firewall virtual en uso hoy y el tráfico real que procesa, sin importar el fabricante.
Nuestros arquitectos calculan cuántos núcleos de vCPU necesita el Sophos Firewall Virtual para cubrir la misma carga, sin sobredimensionar el contrato.
El cambio de tier se factura como upgrade de su suscripción, sin reinstalar el software. Como socio Sophos Platinum, definimos condiciones comerciales competitivas caso por caso.
La migración ya entra integrada al Sophos Central, con el firewall conectado a endpoint, correo y nube desde el primer día.
Sophos Fusion
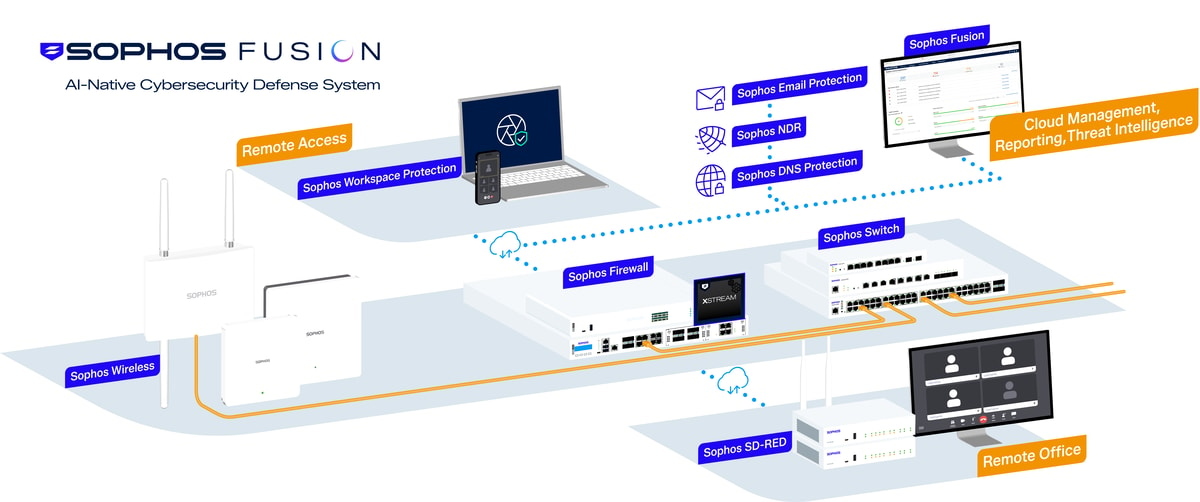
El Security Heartbeat™ conecta el firewall virtual directamente con los agentes de Sophos EDR y Sophos MDR. Cuando una VM o host se ve comprometido, el firewall aísla la máquina de la red instantáneamente y activa el Lateral Movement Protection — sin esperar a que un analista abra un ticket.
Esto es Sophos Fusion: firewall, endpoint, correo y nube en una única capa de inteligencia, gestionada por Sophos Central, sin costo adicional de consola. Es la diferencia entre un firewall que bloquea lo que ya conoce y un sistema que reacciona a lo que está sucediendo ahora, dentro de su red virtual.
Licenciamiento
Si usted publica sitio, correo o aplicación web en internet, el WAF (Web Application Firewall) deja de ser opcional.
Preguntas frecuentes
Es el mismo sistema operativo (SFOS) y los mismos recursos de inspección, IPS, control de aplicaciones y VPN — la diferencia es solo dónde se ejecuta. El appliance físico es un equipo dedicado, en rack o desktop. El firewall virtual es una imagen de máquina virtual que usted implementa en su propia infraestructura de nube o virtualización, con licenciamiento por núcleos de vCPU (BYOL) y sin límite de memoria RAM.
Sí. Hay una VM homologada tanto en AWS Marketplace (con Auto Scaling elástico, Network Load Balancer y plantillas CloudFormation) como en Microsoft Azure Marketplace (con clúster de alta disponibilidad activo-activo y VPN IPsec basada en rutas). El firewall actúa como gateway de red activo, inspeccionando el tráfico en tiempo real en el borde de su nube.
En esas dos nubes, Sophos no ofrece una VM de firewall para actuar como gateway de red. La protección se entrega mediante Sophos Cloud Native Security (CNS): gestión de postura, inventario de activos y detección de amenazas a partir de logs de auditoría y telemetría de los workloads, sin inspeccionar el tráfico inline. Hable con nosotros para entender qué enfoque se aplica a su entorno.
Sí, es posible. Si su empresa usa un firewall virtual o en la nube de otro proveedor (Fortinet, Palo Alto Networks, Cisco, Check Point, WatchGuard, Barracuda, etc.), migrar a Sophos XGS Firewall virtual es un camino simple y probado. Lo mismo vale si ya tiene una licencia Sophos XG Virtual y quiere actualizar a XGS, o si necesita más capacidad: el cambio de tier se factura como upgrade de su suscripción, sin reinstalar el software. Como socio Sophos Platinum, SN Informática define condiciones comerciales competitivas caso por caso — solicite una consultoría personalizada, sin costo ni compromiso.
Nuestros arquitectos calculan los núcleos de vCPU y el plan ideal para su entorno — Azure, AWS, VMware, Proxmox o nube híbrida — gratis y sin compromiso. Atención en español, con ingenieros certificados Sophos.
Sus datos se utilizan únicamente para el contacto comercial de SN Informática, con total confidencialidad.
Reseñas reales
Las reseñas más recientes del perfil de SN Informática en Google — actualización manual, no en tiempo real.
“Excelente!! Os serviços da SN são de ponta e o suporte é formidável!”

“A SN Informática presta suporte ao Sophos Firewall com profissionalismo e eficiência, atendendo às demandas e contribuindo para a estabilidade e segurança do ambiente.”

“Apagão nos tirou do ar e SN resolveu rapidamente, recomendo.”

“Só elogios e agradecimento. Prestaram ajuda superando muito a expectativa em vários momentos de transição. Excelente tempo de resposta e grande conhecimento. Não poderia estar mais satisfeito!!!”

“Solicitei um atendimento e um orçamento, fui prontamente atendido e tive todas as dúvidas sanadas. Ótimo atendimento!”

“Trabalho com a SN a mais de 20 anos. E sempre nos atendeu prontamente. Com um corpo de funcionários altamente qualificados, sempre prontos a nos atender em qualquer horário.”

“Empresa séria, profissionais muito bem capacitados e atenciosos, sempre a disposição quando precisamos, temos o Firewall Sophos que são administrados por eles — mais do que indicados, principalmente para um ambiente corporativo hospitalar, em que todos os serviços são em Cloud.”

“Quero agradecer pelo tempo em que tivemos a parceria e mostrar minha gratidão em toda sua equipe nos suportes e atenção. Desejo todo sucesso para você e sua empresa.”

Dónde estamos
SN Informática
Rua Senador Dantas, 117 - 921
Río de Janeiro - RJ, 20031-911, Brasil
+55 (21) 2215-7892