O perímetro não é mais uma caixa
O firewall virtual Sophos XGS roda no AWS Marketplace, no Azure Marketplace, em VMware, Hyper-V, Nutanix AHV ou Proxmox — com a mesma inspeção Xstream do appliance físico e licenciamento por núcleo de vCPU, sem limite de memória RAM.
Sophos Firewall: nº1 entre os usuários do G2 e Customers' Choice do Gartner Peer Insights 2024.
O que muda
O firewall virtual Sophos XGS é a mesma plataforma SFOS que roda nos appliances físicos — a mesma inspeção profunda de pacotes, o mesmo IPS, o mesmo controle de aplicações e a mesma VPN IPsec/SSL. A diferença é só onde ele executa: em vez de um equipamento dedicado, uma imagem de máquina virtual que sobe na sua própria conta de nuvem ou no seu hipervisor, licenciada por núcleos de vCPU.
Isso muda a forma como você paga por segurança. Em vez de dimensionar um appliance para o pico de tráfego dos próximos anos, você aloca vCPU conforme a carga real da sua infraestrutura — e escala junto com ela.
O custo de ficar parado nessa decisão é concreto: as vulnerabilidades exploradas por invasores tinham, em mediana, 322 dias desde a publicação (Sophos Active Adversary Report 2026). Com os hotfixes automáticos do SFOS v22, aplicados sem reiniciar a VM, essa janela cai para poucas horas.
Plataformas homologadas
Nuvem pública, hipervisor local ou HCI — a lista de destinos onde a VM do Sophos Firewall está homologada para atuar como gateway de rede ativo.
Físico ou virtual
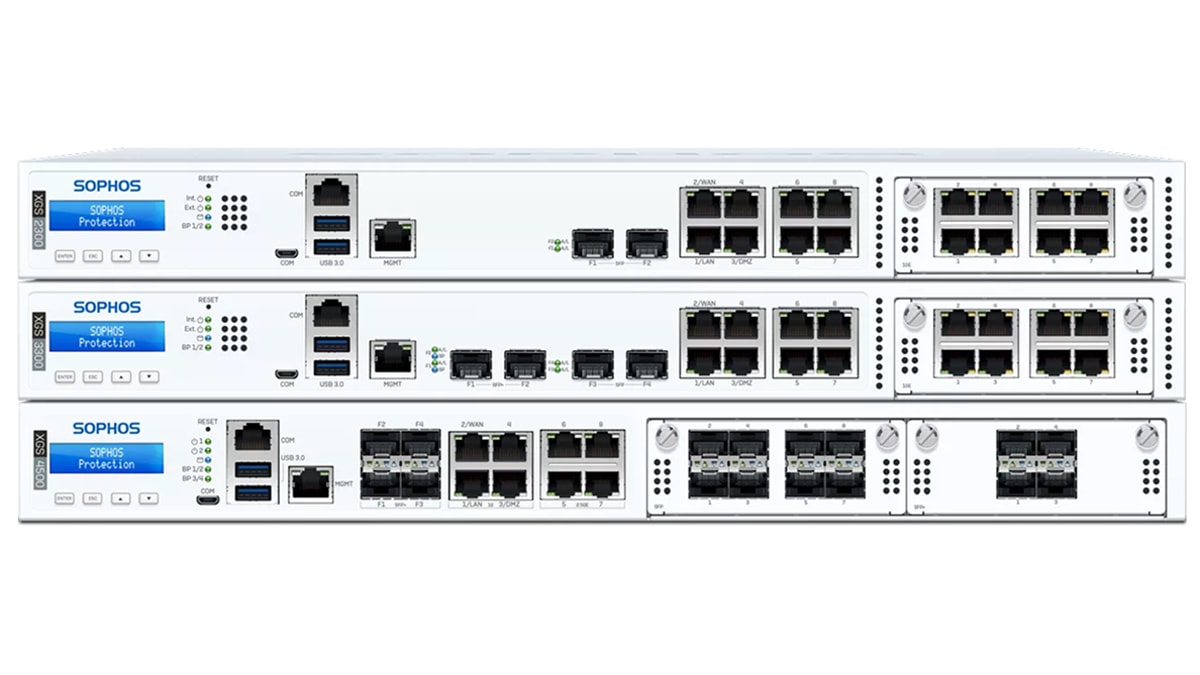
Equipamento dedicado — do modelo Desktop compacto, com resfriamento passivo, até appliances 1U e 2U de alta capacidade em rack. Faz sentido quando você quer hardware próprio na borda da rede local, com throughput dedicado e sem depender de outra infraestrutura.
Imagem de VM homologada na sua nuvem ou hipervisor. Faz sentido quando sua carga já está em Azure, AWS, VMware ou Proxmox e você quer a mesma inspeção Xstream sem comprar e alocar espaço para um equipamento físico — ou quando precisa escalar a capacidade só ajustando o plano de vCPU.
Sophos UTM 9 e XG
O Sophos UTM 9 chegou ao fim de vida em 30 de junho de 2026, e a maior parte da linha de appliances Sophos XG saiu do suporte em 31 de março de 2025. Sem atualizações de segurança, esses equipamentos ficam expostos a vulnerabilidades novas.
Fim de vida em 30/06/2026, sem atualizações, correções de segurança nem suporte.
Appliances XG 115 a XG 650 fora do suporte desde 31/03/2025; o XG 105 já havia saído em 2022.
O caminho: a SN Informática planeja a migração do UTM 9 ou do XG para o Sophos Firewall virtual, na sua nuvem ou no seu hipervisor, com licença Standard ou Xstream dimensionada por núcleos de vCPU.
Migração de outro fabricante
Os programas oficiais de desconto por trade-in da Sophos são voltados a appliances físicos. Para migração 100% virtual, a SN Informática monta a análise e a condição comercial caso a caso.
Mapeamos o firewall virtual em uso hoje — Fortinet, Palo Alto, Check Point, WatchGuard ou outro — e o tráfego real que ele processa.
Nossos arquitetos calculam quantos núcleos de vCPU o Sophos Firewall Virtual precisa para cobrir a mesma carga, sem superdimensionar o contrato.
Desconto progressivo em contratos de 1 a 3 anos, ou a opção de bilhetagem mensal MSP — o que fizer mais sentido para o seu fluxo de caixa.
A migração já entra integrada ao Sophos Fusion, com o firewall conversando com endpoint, e-mail e nuvem desde o primeiro dia.
Sophos Fusion
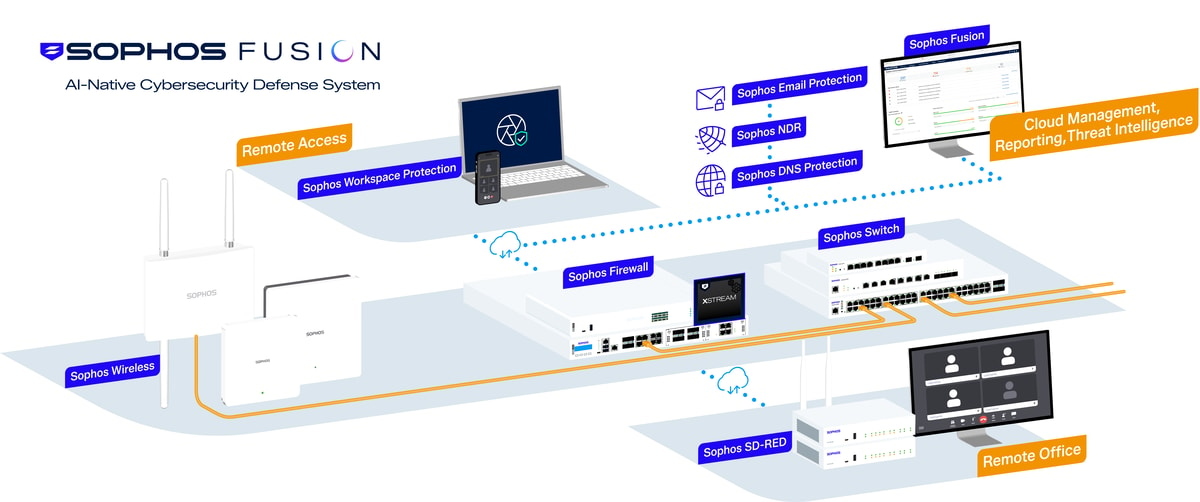
O Security Heartbeat™ conecta o firewall virtual diretamente aos agentes de Sophos EDR e Sophos MDR. Quando uma VM ou host é comprometido, o firewall isola a máquina da rede instantaneamente e ativa o Lateral Movement Protection — sem esperar um analista abrir um ticket.
Isso é o Sophos Fusion: firewall, endpoint, e-mail e nuvem numa única camada de inteligência, gerenciada em um só console, sem custo adicional. É a diferença entre um firewall que bloqueia o que já conhece e um sistema que reage ao que está acontecendo agora, dentro da sua rede virtual.
Licenciamento
Se você publica site, e-mail ou aplicação web na internet, o WAF (Web Application Firewall) deixa de ser opcional. Os planos abaixo cobrem de 1 a 60 meses de contrato.
Perguntas frequentes
É o mesmo sistema operacional (SFOS) e os mesmos recursos de inspeção, IPS, controle de aplicações e VPN — a diferença é só onde ele roda. O appliance físico é um equipamento dedicado, em rack ou desktop. O firewall virtual é uma imagem de máquina virtual que você implanta na sua própria infraestrutura de nuvem ou virtualização, com licenciamento por núcleos de vCPU (BYOL) e sem limite de memória RAM.
Sim. Há uma VM homologada tanto no AWS Marketplace (com Auto Scaling elástico, Network Load Balancer e modelos CloudFormation) quanto no Microsoft Azure Marketplace (com cluster de alta disponibilidade ativo-ativo e VPN IPsec baseada em rotas). O firewall atua como gateway de rede ativo, inspecionando o tráfego em tempo real na borda da sua nuvem.
Nessas duas nuvens a Sophos não disponibiliza uma VM de firewall para atuar como gateway de rede. A proteção é entregue pelo Sophos Cloud Native Security (CNS): gestão de postura, inventário de ativos e detecção de ameaças a partir de logs de auditoria e telemetria dos workloads, sem inspecionar o tráfego inline. Fale com a gente para entender qual abordagem se aplica ao seu ambiente.
Os programas oficiais de desconto por trade-in da Sophos são voltados a appliances físicos. Para migração 100% virtual de outro fabricante (Fortinet, Palo Alto, Check Point, WatchGuard e outros), a SN Informática, como Sophos Platinum Partner, monta um estudo de dimensionamento de vCPU e condições comerciais próprias para o seu contrato BYOL, incluindo a opção de bilhetagem mensal MSP.
O Sophos UTM 9 chegou ao fim de vida em 30/06/2026, e a maior parte dos appliances XG saiu do suporte em 31/03/2025. Eles não recebem mais atualizações de segurança. A migração para o Sophos Firewall virtual, com licença Standard ou Xstream, mantém a mesma plataforma de inspeção sem precisar de hardware novo.
No marketplace, o Sophos Firewall pode ser pago por hora de uso (PAYG). Pela SN Informática, a licença é BYOL: você contrata por núcleos de vCPU, com preço fixo em contratos de 1 a 3 anos ou na bilhetagem mensal MSP, e recebe o dimensionamento dos nossos arquitetos, suporte em português de uma parceira Sophos Platinum e a integração com o Sophos Fusion.
Nossos arquitetos calculam os núcleos de vCPU e o plano ideal para o seu ambiente — Azure, AWS, VMware, Proxmox ou nuvem híbrida — gratuito e sem compromisso.
Resposta em até 4 horas úteis.
Seus dados são usados apenas para retorno comercial da SN Informática, conforme a LGPD.
Avaliações reais
As avaliações mais recentes do perfil da SN Informática no Google — atualização manual, não em tempo real.
“Excelente!! Os serviços da SN são de ponta e o suporte é formidável!”

“A SN Informática presta suporte ao Sophos Firewall com profissionalismo e eficiência, atendendo às demandas e contribuindo para a estabilidade e segurança do ambiente.”

“Apagão nos tirou do ar e SN resolveu rapidamente, recomendo.”

“Só elogios e agradecimento. Prestaram ajuda superando muito a expectativa em vários momentos de transição. Excelente tempo de resposta e grande conhecimento. Não poderia estar mais satisfeito!!!”

“Solicitei um atendimento e um orçamento, fui prontamente atendido e tive todas as dúvidas sanadas. Ótimo atendimento!”

“Trabalho com a SN a mais de 20 anos. E sempre nos atendeu prontamente. Com um corpo de funcionários altamente qualificados, sempre prontos a nos atender em qualquer horário.”

“Empresa séria, profissionais muito bem capacitados e atenciosos, sempre a disposição quando precisamos, temos o Firewall Sophos que são administrados por eles — mais do que indicados, principalmente para um ambiente corporativo hospitalar, em que todos os serviços são em Cloud.”

“Quero agradecer pelo tempo em que tivemos a parceria e mostrar minha gratidão em toda sua equipe nos suportes e atenção. Desejo todo sucesso para você e sua empresa.”

Onde estamos
SN Informática
Rua Senador Dantas, 117 - 921
Rio de Janeiro - RJ, 20031-911