Detecção e Resposta Estendida
Sophos XDR SN Informática — parte do Sophos Fusion, integrado ao Sophos Endpoint
Sua equipe investiga alertas isolados sem visibilidade de ponta a ponta do ambiente? O XDR correlaciona sinais de endpoint, rede, identidade, e-mail e nuvem com IA, acelerando a detecção e a resposta a ameaças que atravessam múltiplas camadas.
Fontes: Sophos XDR (dados do produto) e Active Adversary Report 2026 (Sophos).
O que é o Sophos XDR
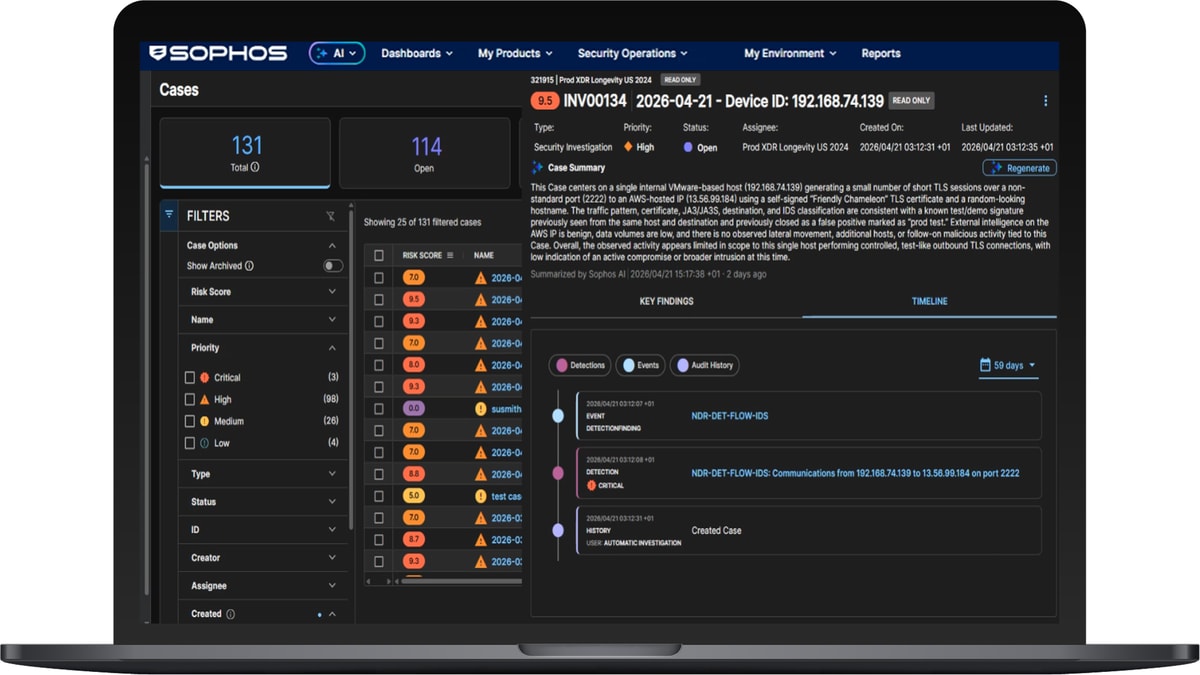
O Sophos XDR correlaciona sinais de endpoint, rede, identidade, e-mail e nuvem com mais de 500 integrações assistidas por IA, transformando eventos brutos em casos priorizados. Assistentes de IA apoiam a investigação com busca em linguagem natural, e a resposta combina automação com controle humano mantido em decisões de maior risco.
O problema
O relatório Active Adversary 2026 da Sophos mostra que os invasores exploram exatamente a falta de visibilidade entre camadas — agindo rápido, fora do horário comercial e em ambientes com telemetria curta demais para reconstruir o que aconteceu.
67% dos incidentes investigados pela Sophos têm origem em ataques de identidade — phishing, força bruta e roubo de credenciais e tokens dominam o cenário de 2026.
88% dos ransomwares são disparados fora do expediente, justamente quando menos gente está observando o ambiente.
Tempo médio de 3h24min entre o acesso inicial e o controle total de identidades, sistemas e dados.
Retenção curta de logs (7 dias, ou 24h em firewalls) deixa pontos cegos que comprometem a investigação de incidentes.
Principais benefícios
O XDR reduz o tempo entre detecção e resposta sem exigir que sua equipe troque as ferramentas que já usa hoje.
52% dos casos são resolvidos de ponta a ponta pela IA, em média 89 segundos — liberando a equipe para o que exige julgamento humano.
IA agrupa atividades relacionadas em casos de alta confiança, reduzindo a fadiga de alertas e a triagem manual.
Endpoint, rede, identidade, e-mail e nuvem investigados a partir de uma única tela, sem alternar entre ferramentas desconectadas.
Retenção de telemetria de até 10 anos, no mesmo sistema já usado para segurança em tempo real — sem duplicar infraestrutura.
Diferenciais competitivos
A SN Informática é uma empresa de segurança cibernética especializada, reconhecida como Sophos Platinum Partner, apta a implantar e operar o Sophos XDR na sua empresa.
Ponto de controle nativo conectado a Endpoint, Firewall, identidade, e-mail e nuvem em uma única arquitetura de defesa.
Ingere telemetria de ferramentas que sua empresa já usa, sem exigir a substituição de investimentos existentes.
Sophos XDR é #1 Overall no G2 Fall 2026 pela 3ª temporada consecutiva, e Líder por 17 períodos seguidos.
Suporte técnico local em português, conduzido por engenheiros certificados Sophos Platinum.
Para quem é
O Sophos XDR é operado pela sua equipe: ele reúne e prioriza os sinais com IA, e o seu time investiga e executa a resposta.
Times que já cuidam da segurança internamente e querem investigar e responder a partir de um console único, com casos priorizados por IA.
Equipes que hoje investigam manualmente um volume de alertas que cresce a cada mês, sem correlação entre camadas.
Empresas que precisam de retenção de telemetria estendida e evidência de monitoramento contínuo para auditorias.
XDR ou MDR?
O Sophos XDR e o Sophos MDR usam a mesma plataforma. A diferença está em quem acompanha os alertas e age quando há uma ameaça.
Para empresas com time de TI ou segurança capaz de investigar e responder.
Para empresas sem SOC próprio ou que precisam de cobertura fora do horário comercial.
Não sabe qual faz mais sentido? A SN Informática avalia o seu ambiente e indica o caminho.
Perguntas frequentes
É uma plataforma que correlaciona sinais de endpoint, rede, identidade, e-mail e nuvem com IA para detectar e responder a ameaças que atravessam múltiplas camadas do ambiente, reduzindo o tempo entre detecção e resposta.
Não. O Sophos Endpoint já está incluído na proteção do Sophos XDR — o XDR estende essa proteção correlacionando sinais de outras camadas (rede, identidade, e-mail, nuvem) para detectar ameaças que atravessam múltiplos pontos de controle.
O XDR é um dos pontos de controle nativos do Sophos Fusion, a arquitetura que unifica toda a defesa da Sophos em uma camada de dados compartilhada, com resposta coordenada entre endpoint, firewall, identidade, e-mail e nuvem.
Dê o próximo passo
Fale com a SN Informática, parceira Sophos Platinum Partner, e solicite mais informações sobre como o Sophos XDR pode reduzir o tempo entre detecção e resposta na sua empresa.
Resposta em até 4 horas úteis.
Seus dados são usados apenas para retorno comercial da SN Informática, conforme a LGPD.
Avaliações reais
As avaliações mais recentes do perfil da SN Informática no Google — atualização manual, não em tempo real.
“Excelente!! Os serviços da SN são de ponta e o suporte é formidável!”

“A SN Informática presta suporte ao Sophos Firewall com profissionalismo e eficiência, atendendo às demandas e contribuindo para a estabilidade e segurança do ambiente.”

“Apagão nos tirou do ar e SN resolveu rapidamente, recomendo.”

“Avaliação 5 estrelas no Google — sem comentário escrito.”

“Só elogios e agradecimento. Prestaram ajuda superando muito a expectativa em vários momentos de transição. Excelente tempo de resposta e grande conhecimento. Não poderia estar mais satisfeito!!!”

“Avaliação 5 estrelas no Google — sem comentário escrito.”
“Solicitei um atendimento e um orçamento, fui prontamente atendido e tive todas as dúvidas sanadas. Ótimo atendimento!”

“Trabalho com a SN a mais de 20 anos. E sempre nos atendeu prontamente. Com um corpo de funcionários altamente qualificados, sempre prontos a nos atender em qualquer horário.”

“Empresa séria, profissionais muito bem capacitados e atenciosos, sempre a disposição quando precisamos, temos o Firewall Sophos que são administrados por eles — mais do que indicados, principalmente para um ambiente corporativo hospitalar, em que todos os serviços são em Cloud.”

“Quero agradecer pelo tempo em que tivemos a parceria e mostrar minha gratidão em toda sua equipe nos suportes e atenção. Desejo todo sucesso para você e sua empresa.”

Onde estamos
SN Informática
Rua Senador Dantas, 117 - 921
Rio de Janeiro - RJ, 20031-911, Brasil