Sophos ITDR · Sophos Platinum Partner
Fale com um especialista
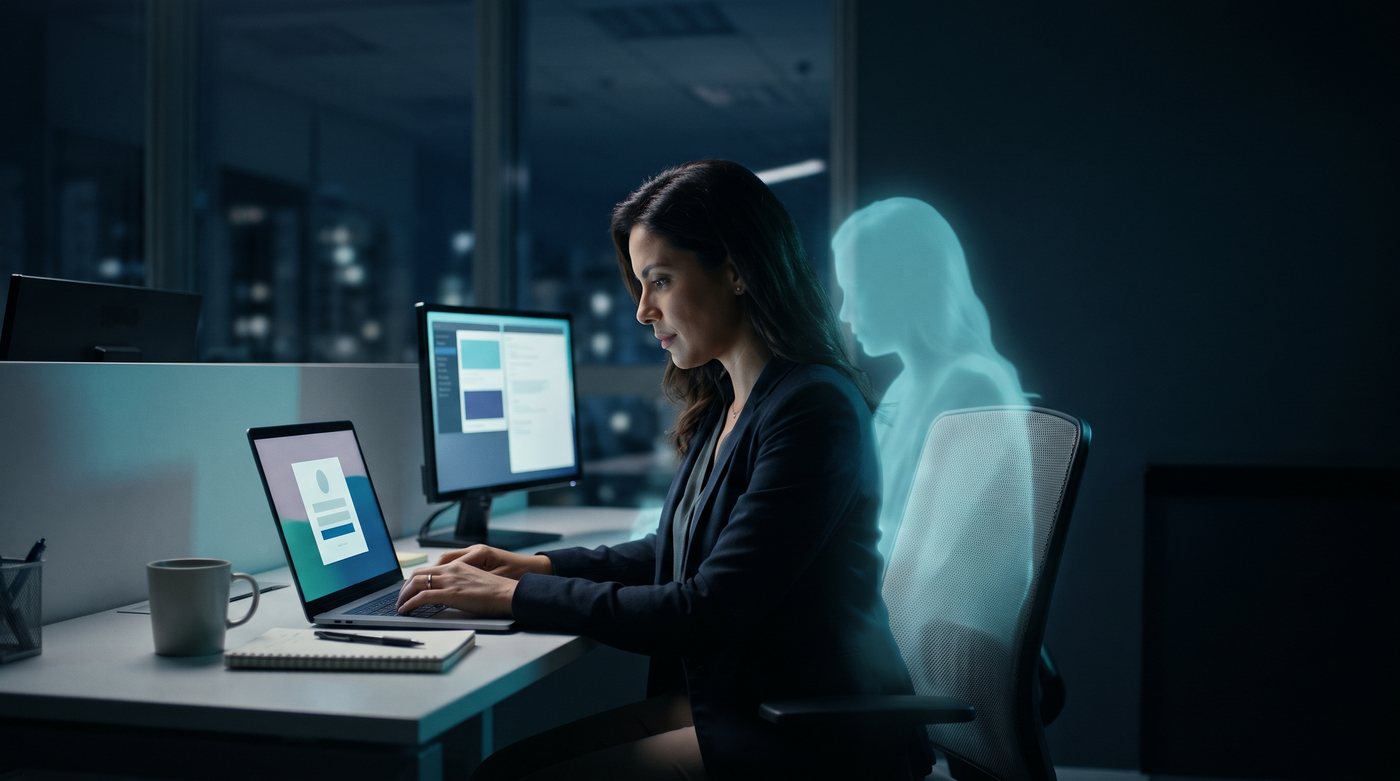
O invasor não precisa quebrar nada: basta uma senha roubada. O Sophos ITDR vigia as identidades do Microsoft Entra ID e do Active Directory, aponta o que está mal configurado, avisa quando uma credencial vaza e age sobre a conta comprometida.
Os três acessos aconteceram de madrugada. Ninguém na empresa viu.
Caso aberto automaticamente
Ações de resposta pelo console ou, com o Sophos MDR, pelos analistas da Sophos, 24 horas.
Simulação ilustrativa. Não é a tela do produto.
O Sophos ITDR (Identity Threat Detection and Response) é a solução da Sophos que protege as identidades da empresa: monitora de forma contínua o Microsoft Entra ID e o Active Directory atrás de falhas de configuração, detecta credenciais vazadas e comportamento anormal de login e responde com redefinição de senha, bloqueio de conta e revogação de sessão. Faz parte do Sophos Fusion, se integra ao Sophos XDR e ao Sophos MDR e, segundo a Sophos, também pode ser contratado de forma independente.
Na SN Informática, parceira Sophos Platinum, você testa grátis por 30 dias e nós ajudamos a conectar o ambiente e a interpretar o que apareceu.
IAM e MFA decidem quem entra. A auditoria mostra um retrato de um dia. O ITDR vigia depois do login, todos os dias, e age quando uma conta foge do normal. Ele complementa os outros três, não os substitui.
Dados da própria Sophos sobre por que a identidade virou o caminho mais usado nos ataques.
67%
dos incidentes investigados pela Sophos em 2025 (resposta a incidentes e MDR) tiveram origem em ataques de identidade.
Sophos State of Identity Security 2026
71%
das organizações tiveram ao menos uma violação ligada a identidade nos últimos 12 meses.
Sophos State of Identity Security 2026
95%
dos ambientes Entra ID analisados tinham configurações críticas incorretas.
Sophos Incident Response
160+
verificações automáticas de postura de identidade, rodando em segundo plano.
sophos.com/itdr
E o Brasil teve a maior taxa de ataques que a empresa não conseguiu parar a tempo entre os 17 países da pesquisa.
74,0%
das organizações brasileiras tiveram ao menos uma violação de identidade em 12 meses. A média global foi de 70,9%.
21,6%
das empresas brasileiras violadas não detectaram e pararam o ataque mais grave antes do dano: a maior taxa entre os 17 países.
US$ 1,64 mi
foi o custo médio global para corrigir uma violação de identidade; a mediana foi de US$ 750 mil.
Quase todo ataque por identidade segue este caminho. O Sophos ITDR atua em cada etapa, não só no fim.
Um phishing, um malware ou uma base vendida na dark web entrega a credencial de um funcionário.
ITDR: alerta de credencial exposta
Conta órfã, privilégio sobrando ou política de Acesso Condicional com furo deixam a porta aberta.
ITDR: 160+ verificações de postura
Lugar, horário ou dispositivo nunca vistos, ou uma atividade que não combina com o histórico da pessoa.
ITDR: análise de comportamento
Ele busca privilégio de administrador para chegar a e-mail, arquivos, nuvem e servidores.
ITDR: caso com contexto, risco por IA
A identidade comprometida vira ponto de partida para outros ataques, inclusive ransomware.
XDR/MDR: correlação com endpoint e rede
Senha redefinida, conta bloqueada e sessões revogadas, pelo console ou pelos analistas do Sophos MDR.
ITDR + MDR: resposta em 24 horas
Se alguma delas não tem resposta hoje, você já sabe onde está o risco.
Se a senha de um diretor estivesse à venda hoje na dark web, quem na empresa ficaria sabendo?
O seu MFA mostra o que acontece depois do login, ou só se a pessoa passou?
Quando foi a última vez que alguém revisou as contas órfãs e os privilégios do Entra ID e do AD?
Se uma conta fosse sequestrada de madrugada, quanto tempo levaria até alguém bloquear a sessão?
Nada é enviado. O resultado aparece ao lado e, se quiser, segue com você para a conversa com o especialista.
0de 6 marcados
Marque os itens ao lado.
O resultado aparece aqui, sem enviar nada.
Falar com um especialista em identidadeCada capacidade responde a um ponto cego que a gente ouve nas empresas.
 ITDR-01
Visão central de pessoas, contas de serviço e acesso de agentes de IA da Microsoft, com o risco de cada identidade calculado por IA e explicado.
“Não sei quantas identidades temos.”
 ITDR-02
Mais de 160 verificações automáticas no Entra ID e no AD: privilégios excessivos, contas órfãs, autenticação fraca e Acesso Condicional com brechas.
“Ninguém revisa as configurações.”
 ITDR-03
Busca na dark web e em bases de vazamento por credenciais da empresa, com atenção reforçada às contas VIP.
“Não saberíamos se a senha vazou.”
 ITDR-04
Aponta atividade anormal ligada a credenciais roubadas e a ameaças internas, com a explicação no contexto do histórico e do papel do usuário.
“O login parecia normal.”
 ITDR-05
Achados de alto risco viram casos prontos, com detecções reunidas e fluxo central de investigação, em vez de alertas soltos.
“Alerta demais, contexto de menos.”
 ITDR-06
Redefine a senha, bloqueia a conta e revoga sessões ativas pelo console. Com o Sophos MDR, analistas da Sophos fazem isso por você, 24 horas por dia.
“E se for de madrugada?”
O ITDR se conecta às fontes de identidade que a sua empresa já usa e junta tudo no Sophos Fusion, ao lado dos dados de endpoint, rede e nuvem.
O que ele não faz: no AD local, o sensor lê a estrutura; ele não intercepta eventos de autenticação nem estende o MFA ao ambiente local. E ele não substitui o seu IAM.
Fontes de identidade
Conta de risco corrigida antes do ataque e conta comprometida contida na hora.
Segundo a equipe X-Ops da Sophos, a oferta de credenciais roubadas em um grande mercado da dark web mais que dobrou no último ano. O ITDR procura as credenciais da sua empresa nesses mercados e em bases de vazamento, e avisa.
O Sophos ITDR é integrado de forma nativa ao Sophos XDR e ao Sophos MDR. Você escolhe quem comanda a resposta.
Números do Sophos MDR, segundo a Sophos: 52% dos casos resolvidos de ponta a ponta por IA e 89 segundos, em média, do alerta à resposta automatizada.
Os alertas de identidade vão para os analistas da Sophos, que investigam e respondem 24 horas por dia: bloqueiam a conta, redefinem a senha e revogam as sessões.
A sua equipe recebe o caso pronto, com contexto, e age pelo console. Indicado para quem já tem time de TI ou de segurança para operar.
A Sophos oferece 30 dias de teste gratuito, com implantação simples. A SN Informática ajuda a conectar o seu ambiente e a ler os resultados.
Entendemos o seu ambiente: Entra ID, AD local, licenças da Microsoft e o XDR ou MDR que você já usa.
Conectamos o ITDR às suas fontes de identidade, com você, sem parar nada.
Postura, credenciais expostas e comportamento das contas: o que apareceu e o que é grave.
Mostramos o que foi encontrado e, se fizer sentido, a proposta por número de usuários. Se não fizer, a gente diz.
O ITDR se integra a duas soluções Sophos que a SN Informática opera.
Analistas da Sophos caçando e respondendo a ameaças 24 horas por dia, inclusive às identidades vigiadas pelo ITDR.
Conhecer o Sophos MDRDetecção e resposta ampliadas para endpoint, rede, nuvem e e-mail, com a sua equipe no comando e a identidade na mesma tela.
Conhecer o Sophos XDRAs dúvidas que mais ouvimos, respondidas sem rodeio.
Tire suas dúvidas com um especialistaÉ a solução da Sophos de detecção e resposta a ameaças de identidade (Identity Threat Detection and Response). Ela monitora o Microsoft Entra ID e o Active Directory, aponta falhas de configuração, avisa quando credenciais vazam, detecta comportamento anormal de login e responde com redefinição de senha, bloqueio de conta e revogação de sessão. Faz parte do Sophos Fusion e se integra ao Sophos XDR e ao Sophos MDR.
Porque o MFA controla quem entra, mas não mostra o que acontece depois do login nem se a configuração do ambiente tem brechas. Segundo a Sophos, 67% dos incidentes que os times de resposta a incidentes e de MDR da empresa investigaram em 2025 tiveram origem em ataques de identidade. O ITDR vigia a identidade o tempo todo, antes e depois do login.
Não. IAM e MFA decidem quem pode entrar. A auditoria é um retrato de um dia. O ITDR complementa os três: verifica a postura de forma contínua, acompanha o comportamento das contas, procura credenciais expostas e age quando algo foge do normal. Ele não substitui o seu IAM nem o seu MFA.
Ele se conecta às fontes de identidade da empresa, o Microsoft Entra ID ou o Active Directory local, monta um catálogo de identidades com risco calculado por IA e executa mais de 160 verificações automáticas de postura. Também procura credenciais vazadas na dark web, analisa o comportamento de cada conta e transforma os achados de alto risco em casos, com contexto, para investigar e responder.
Sim, com os dois. No Active Directory local, um sensor coleta usuários, grupos, computadores, GPOs e modelos de certificado; ele não intercepta eventos de autenticação nem estende o MFA ao ambiente local. Para extrair o máximo de dados do Entra ID, a Sophos indica licenças Entra ID P1 ou P2 (no plano gratuito há limites de dados e de verificações).
Não é obrigatório. Segundo a Sophos, o ITDR passou a estar disponível de forma independente, e continua integrado de forma nativa ao Sophos XDR e ao Sophos MDR. Com o MDR, os alertas de identidade vão para analistas da Sophos, que investigam e respondem 24 horas por dia. A SN confirma, na proposta, as condições de contratação para o seu caso.
Credenciais comprometidas e sequestro de conta, acessos de lugares ou dispositivos nunca vistos, atividade anormal ligada a credencial roubada, ameaças internas, privilégios excessivos, contas órfãs, métodos de autenticação fracos, lacunas de Acesso Condicional e credenciais da empresa expostas na dark web e em bases de vazamento. A cobertura é mapeada para as técnicas de Credential Access do MITRE ATT&CK.
Os achados de alto risco viram casos com contexto e detecções reunidos. Dali dá para redefinir a senha, bloquear a conta e revogar sessões ativas, pelo console. Com o Sophos MDR, essas ações podem ser feitas pelos analistas da Sophos, 24 horas por dia, em nome da sua equipe.
Sim. O catálogo de identidades inclui contas de serviço, automações e o acesso de agentes de IA da Microsoft, com donos e permissões. Isso importa: no estudo da Sophos com 5.000 líderes de TI, a má gestão de identidades não humanas foi citada em 41% das violações de identidade que causaram dano, e só 1 em cada 3 empresas revisa contas de serviço toda semana ou com mais frequência.
Sim. A Sophos oferece um teste gratuito de 30 dias, com implantação simples. A SN Informática ajuda a conectar o seu ambiente e a interpretar o que o ITDR encontrou, para você decidir com dados.
A cotação da Sophos é feita pelo número de usuários. O valor final depende do tamanho do ambiente e de contratar o ITDR sozinho ou junto com o Sophos XDR ou o Sophos MDR. Ele é apresentado depois da conversa com o especialista e do teste.
Os controles da Microsoft ajudam, mas dependem das licenças e da configuração de cada empresa. O ITDR soma verificação contínua, inteligência de dark web, proteção de contas VIP, correlação com o XDR e resposta 24 horas com o MDR. A comparação certa depende do que você já licenciou: no teste, mostramos o que o ITDR encontrou além disso.
Ele ajuda a mostrar controle: a empresa passa a ter evidência contínua da postura de identidade e do que foi encontrado e corrigido. Seguradoras, clientes e auditorias pedem cada vez mais essa prova, mas a adequação depende do conjunto de processos da empresa, e não de uma ferramenta isolada.
Muito. No estudo da Sophos com 5.000 líderes de TI em 17 países (Vanson Bourne, 1º trimestre de 2026), 74% das organizações brasileiras sofreram ao menos uma violação de identidade em 12 meses, contra 70,9% da média global. O Brasil também teve a maior taxa de falha na detecção: 21,6% das empresas violadas não conseguiram detectar e parar o ataque mais grave antes do dano. No mundo, o custo médio para corrigir uma violação de identidade foi de US$ 1,64 milhão.
Avaliações reais do perfil da SN Informática no Google (Google Meu Negócio).
★★★★★
“Excelente!! Os serviços da SN são de ponta e o suporte é formidável!”
★★★★★
“A SN Informática presta suporte ao Sophos Firewall com profissionalismo e eficiência, atendendo às demandas e contribuindo para a estabilidade e segurança do ambiente.”
★★★★★
“Apagão nos tirou do ar e SN resolveu rapidamente, recomendo.”
★★★★★
“Só elogios e agradecimento. Prestaram ajuda superando muito a expectativa em vários momentos de transição. Excelente tempo de resposta e grande conhecimento. Não poderia estar mais satisfeito!!!”
★★★★★
“Solicitei um atendimento e um orçamento, fui prontamente atendido e tive todas as dúvidas sanadas. Ótimo atendimento!”
★★★★★
“Trabalho com a SN a mais de 20 anos. E sempre nos atendeu prontamente. Com um corpo de funcionários altamente qualificados, sempre prontos a nos atender em qualquer horário.”
★★★★★
“Empresa séria, profissionais muito bem capacitados e atenciosos, sempre a disposição quando precisamos, temos o Firewall Sophos que são administrados por eles — mais do que indicados, principalmente para um ambiente corporativo hospitalar, em que todos os serviços são em Cloud.”
★★★★★
“Quero agradecer pelo tempo em que tivemos a parceria e mostrar minha gratidão em toda sua equipe nos suportes e atenção. Desejo todo sucesso para você e sua empresa.”
Do seu autodiagnóstico
Hoje, a identidade é o caminho mais usado nos ataques. Sem vigilância, uma senha roubada vira um login normal, e uma configuração errada fica meses aberta.
Com o Sophos ITDR, o Entra ID e o AD passam a ter postura verificada, credenciais vigiadas e resposta imediata, com o Sophos MDR ou com a sua equipe. E você começa com um teste grátis de 30 dias, com a SN Informática ao seu lado.
SN Informática, parceira Sophos Platinum.
Conte quantos usuários a empresa tem e se usa Entra ID, AD local ou os dois. Um especialista da SN Informática prepara o teste do Sophos ITDR para o seu caso.
Prefere falar agora? Chamar no WhatsApp ou ligar para +55 (21) 2215-7892.
Se o ITDR não fizer sentido para a sua empresa, a gente diz isso na primeira conversa. Seus dados são usados apenas para retorno comercial da SN Informática, conforme a LGPD.
Rua Senador Dantas, 117 - 921
Rio de Janeiro - RJ, 20031-911
(21) 2215-7892Perfil da empresa no Google: avaliações, rotas e horário de atendimento.