
No ecossistema tecnológico do Sul, especialmente em ambientes críticos e polos de inovação como o Porto Digital (PE), a continuidade operacional é um mandato financeiro inflexível. A era da prevenção passiva expirou.
O Sophos XGS 3300 foi projetado sob os princípios de Secure by Design. Equipado com processamento dual-core e um Xstream Flow Processor dedicado, ele garante inspeção profunda de pacotes (DPI) e aceleração de tráfego TLS 1.3 sem degradação de latência na sua topologia de rede.
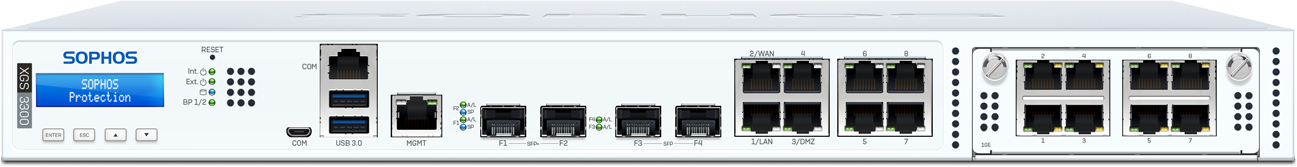
A arquitetura Xstream descarrega fluxos de tráfego confiáveis, operações criptográficas e roteamento de SD-WAN, liberando processamento massivo para o que realmente exige inspeção profunda.
Processamento bruto para manter o tráfego corporativo fluido e sem gargalos topológicos.
Inspeção ativa (IPS + ATP + Zero-Day) contra ransomware e anomalias de payload.
Descriptografia e inspeção nativa do protocolo TLS 1.3 em conformidade corporativa.
Configuração base com 12 interfaces de cobre Gigabit, 2 SFP+ e slot de expansão Flexi Port.
Reduza a superfície de ataque da sua infraestrutura e integre o equipamento ao ecossistema Zero Trust Network Access (ZTNA) em minutos, mitigando os riscos de exposição lateral.
Registre o número de série do hardware diretamente no painel do Sophos Central. Durante o boot inicial na filial ou data center, o XGS 3300 conecta-se à nuvem, baixa seu perfil estrutural pré-configurado e aplica as diretrizes globais de SD-WAN e segurança, sem a necessidade de técnicos de Nível 3 no local.
Identifique os perfis de tráfego SaaS essenciais (ex: Office 365, tráfego SIP). Configure políticas de DPI no Sophos Central para classificar este tráfego como confiável, descarregando-o automaticamente para o Xstream Flow Processor de hardware, otimizando o consumo de CPU em até 80%.
Substitua o acesso VPN tradicional pelo Gateway ZTNA embutido. Configure a matriz de acesso exigindo o Security Heartbeat; se um endpoint corporativo apresentar sinal vermelho (comprometido), o firewall XGS 3300 isola imediatamente o IP, blindando o banco de dados principal e interrompendo movimentos laterais de malware.
O Sophos XGS 3300 é um firewall Next-Gen de montagem em rack (1U) projetado para médias e grandes empresas. Ele oferece 58 Gbps de throughput de firewall e utiliza processamento dual-core com arquitetura Xstream para acelerar tráfego criptografado TLS 1.3 e inspecionar pacotes sem adicionar latência operacional.
O equipamento atua mitigando riscos cibernéticos na camada de borda, fornecendo funcionalidades robustas de Intrusion Prevention System (IPS), proteção Zero-Day assistida por Machine Learning e integração nativa com o Sophos Central para gerenciamento consolidado.
O firewall XGS 3300 conta nativamente com 12 portas Gigabit Ethernet (cobre) e 2 portas de fibra SFP+ de alta velocidade. Além das interfaces fixas, o chassi 1U inclui um slot de expansão Flexi Port, permitindo escalar o equipamento para até 20 portas totais.
O módulo de expansão suporta opções modulares, proporcionando adaptabilidade em cenários onde uplinks 10GbE extras ou conectividade transceptorizada específica são exigências mandatórias para integração com o core switch corporativo.
Ele garante conformidade rigorosa com diretrizes de proteção de dados (como a LGPD) e protege a infraestrutura híbrida de polos tecnológicos no Sul contra vetores de ransomware e sequestro de informações através do monitoramento proativo de ameaças.
Para o ecossistema tecnológico regional, que concentra empresas que atendem demandas B2G e B2B críticas, o recurso de SD-WAN seguro e o Isolamento Automático de Ameaças minimizam as chances de multas regulatórias e perdas financeiras resultantes de tempo de inatividade (downtime).
O tempo de inatividade (downtime) é um risco financeiro existencial. Agende uma consultoria arquitetural com os especialistas em cibersegurança da SN Informática, Gold/Platinum Partner Sophos.