Seu firewall VDOM fatiado inspeciona rigorosamente o que vem de fora (tráfego Norte-Sul). Mas o que acontece quando o invasor já está dentro da sala?
Se um dispositivo no mesmo switch for comprometido por um "Paciente Zero" infectado via phishing, seu firewall legado permanecerá inerte. Ele não verá o malware escaneando portas e se espalhando horizontalmente pela sua rede local. A dependência de topologias estáticas cria um ponto cego fatal para o sequestro do seu Active Directory.
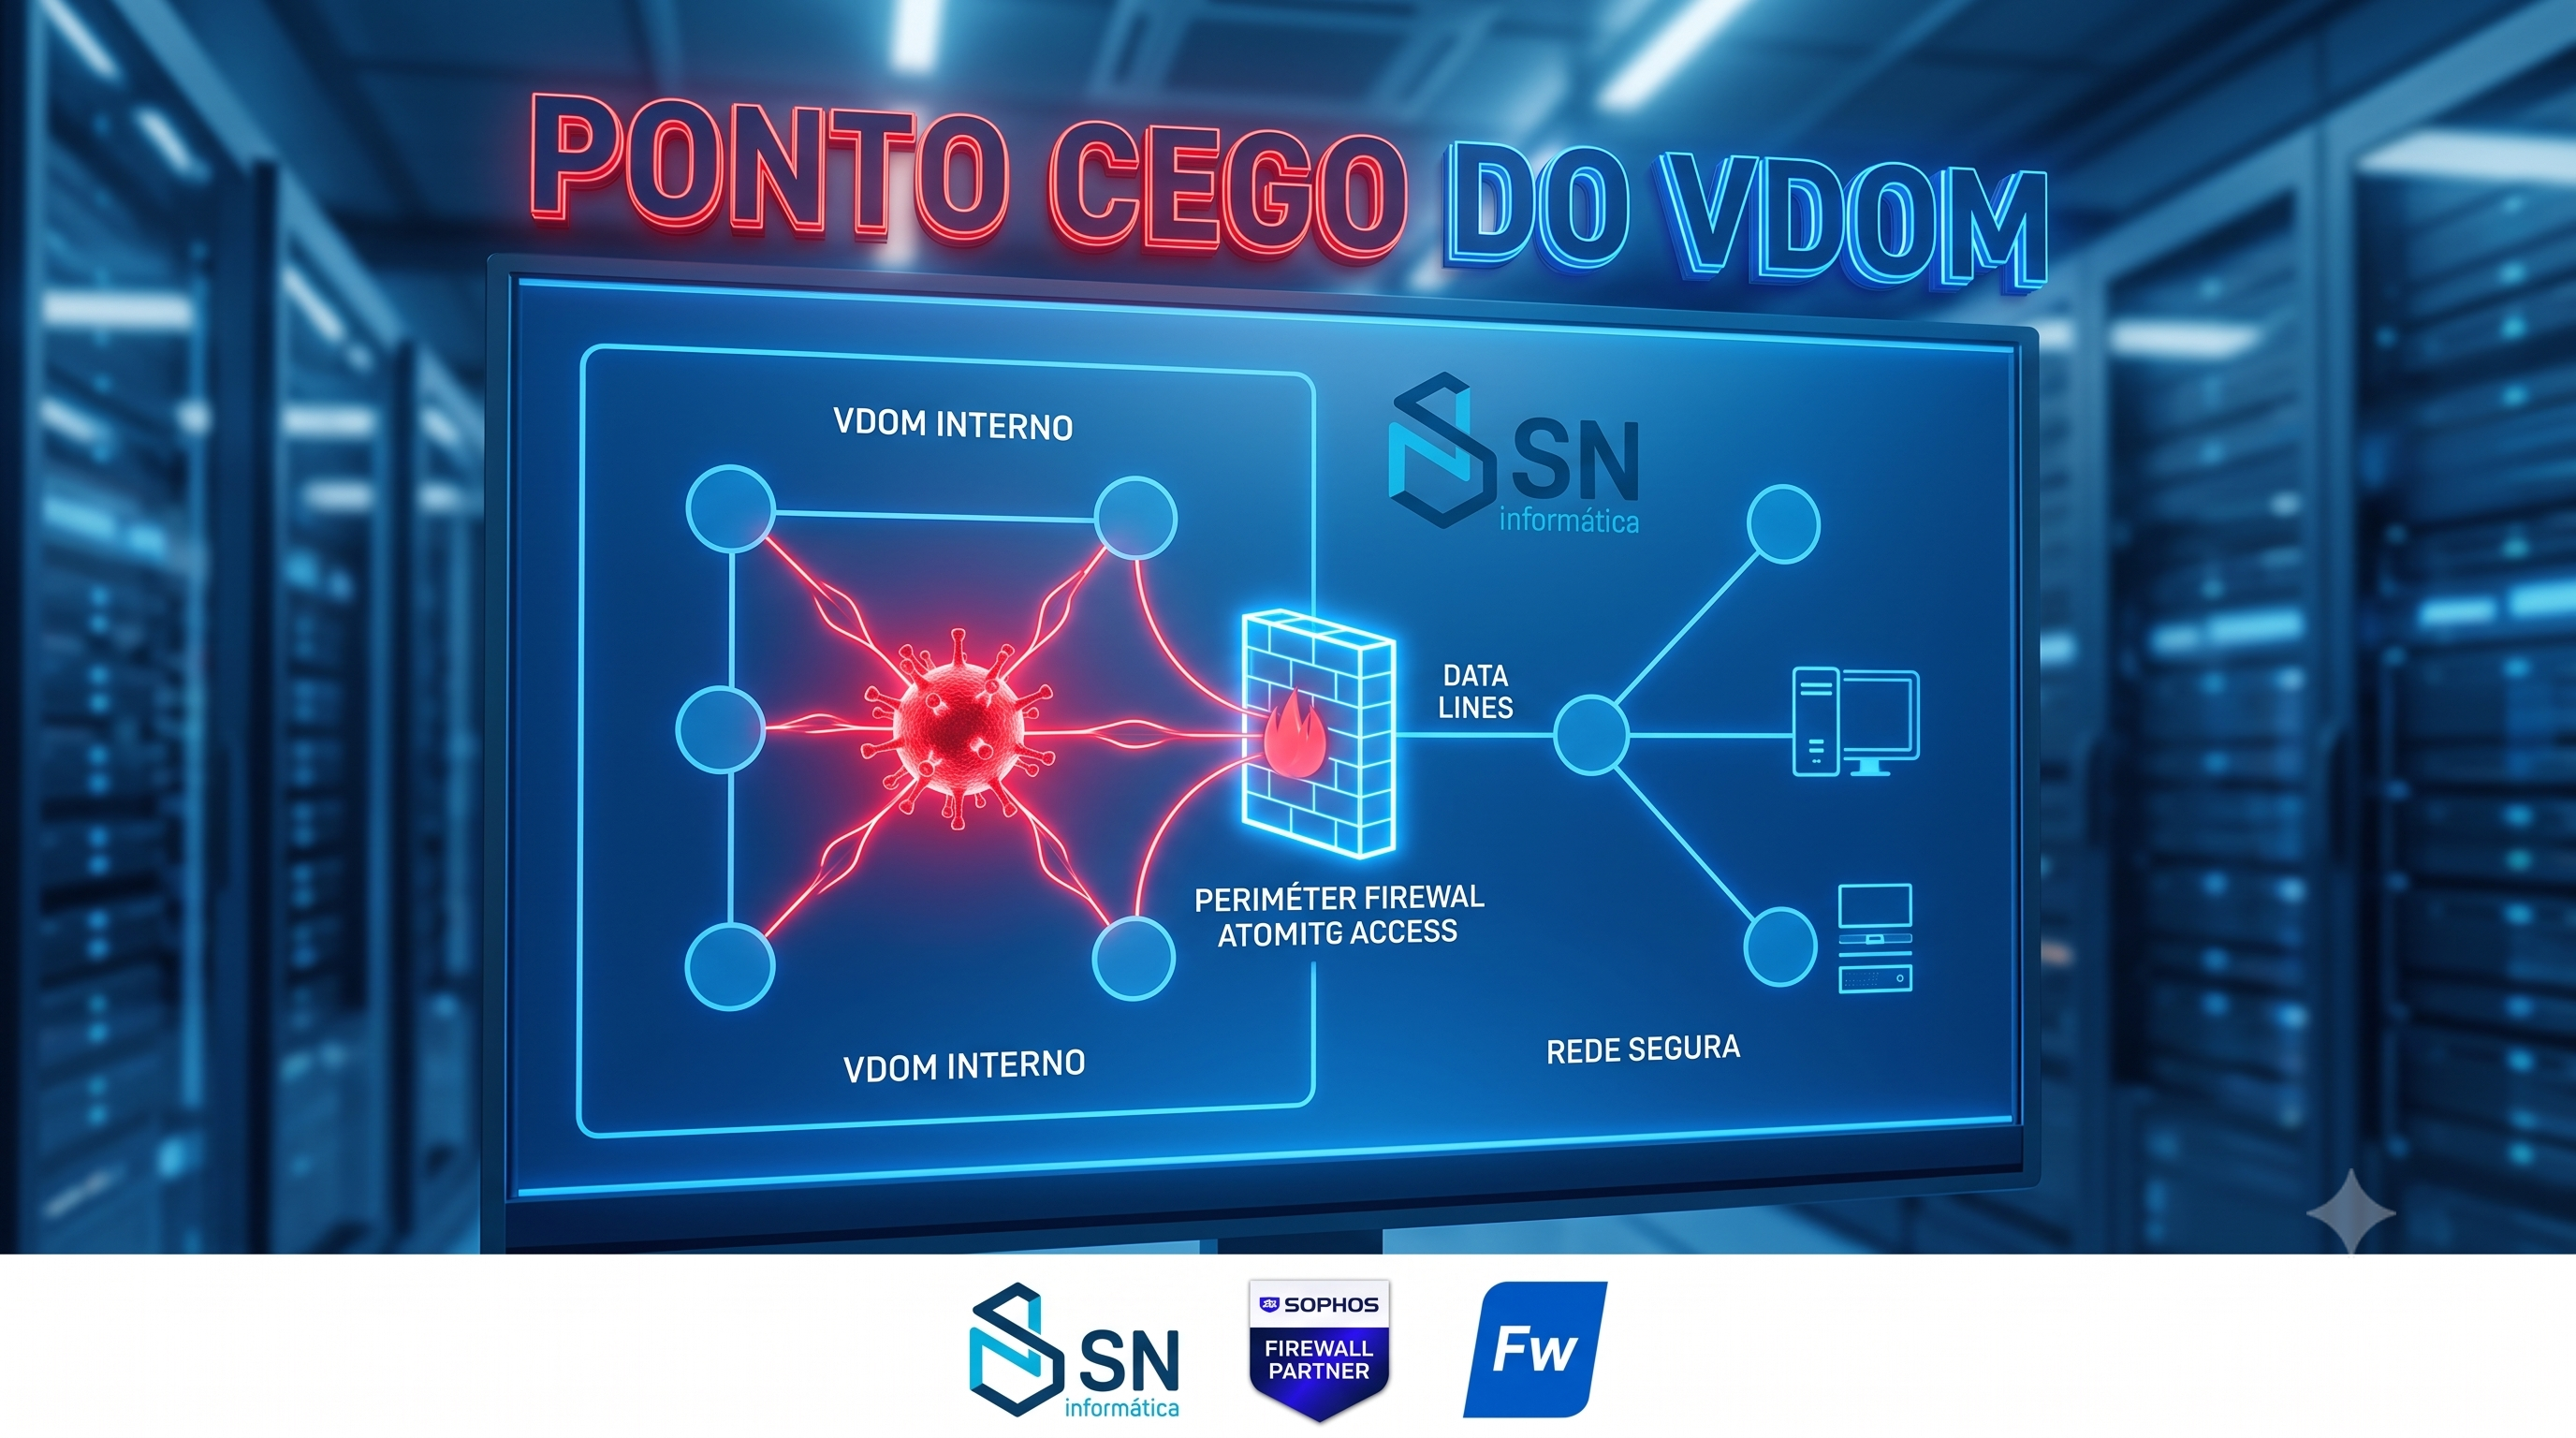
Firewalls legados operam isolados da camada de endpoint. A SN Informática arquiteta perímetros Zero Trust reais, onde o Gateway e o Host conversam continuamente para mitigar ameaças na origem da infecção.
O ataque interno ignora o gateway. Um ransomware se propaga de máquina em máquina no mesmo segmento de rede (L2) sem passar pelas regras de roteamento dos VDOMs de borda.
O firewall legado apenas assiste enquanto o tráfego malicioso destrói os bancos de dados locais, porque ele foi desenhado apenas para vigiar a porta WAN.
A SN Informática liga o Sophos EDR diretamente ao Sophos Firewall. Através do Security Heartbeat, o firewall monitora continuamente o estado de integridade criptografado de cada dispositivo na rede.
Ao menor sinal de anomalia comportamental ou injeção de payload no host, a matriz de resposta autônoma é ativada.
O Sophos EDR detecta código malicioso no Paciente Zero e altera seu status de integridade para vermelho crítico.
O Sophos Firewall recebe a telemetria em milissegundos e revoga instantaneamente o acesso do IP à Internet (C2) e VPNs.
O Firewall instrui todos os outros endpoints saudáveis na mesma sub-rede a rejeitarem pacotes do IP infectado, travando o ataque.
Movimentação lateral é a técnica utilizada por cibercriminosos para se espalhar horizontalmente de um dispositivo infectado (Paciente Zero) para outros servidores e nós dentro da mesma rede local (LAN).
Este vetor é crítico porque ocorre atrás do firewall de perímetro. Como os equipamentos legados não inspecionam o tráfego interno Leste-Oeste, os invasores utilizam o escaneamento de portas e a extração de credenciais (Golden Ticket) para escalar privilégios até assumirem o controle do Active Directory.
Eles resolvem através da Segurança Sincronizada (Security Heartbeat), um canal de telemetria contínua onde o EDR reporta o status de saúde do endpoint diretamente para o Firewall.
Se o endpoint for comprometido, seu status muda para crítico (Red). O Sophos Firewall não apenas corta a comunicação externa desse host, mas executa o Destination Heartbeat Protection, avisando todos os outros computadores saudáveis na rede local para ignorarem qualquer pacote vindo do IP infectado, isolando a ameaça sem regras manuais.
O isolamento automático reduz o MTTR (Mean Time to Respond) de horas de contenção manual durante a madrugada para meros segundos, mitigando o raio de explosão sem intervenção humana.
Para CISOs e equipes de rede, essa automação significa que as tentativas de sequestro de dados são sufocadas instantaneamente no hardware de origem. A equipe do SOC da SN Informática passa a atuar na investigação pós-incidente e limpeza do host, em vez de lutar desesperadamente para desplugar cabos e interromper conexões VPN em pânico.
Automatize sua defesa interna. Fale com os Arquitetos de Rede da SN Informática (Sophos Platinum Partner) e substitua a lentidão dos VDOMs por Segurança Sincronizada ativa.