Você ativou a descriptografia de tráfego TLS 1.3 na sua filial e viu seu gateway saturar a CPU? A evolução de hardware em 2026 não é apenas sobre números absolutos, mas sobre resiliência de negócios e eliminação de pontos cegos.
Com o crescimento do consumo de aplicações SaaS (Microsoft 365, Salesforce) e SD-WAN em escritórios regionais, firewalls desktop legados forçam a equipe de TI a fazer uma escolha impossível: desativar a inspeção profunda (DPI) e expor a rede a ransomwares evasivos, ou aceitar a lentidão severa na produtividade dos colaboradores.
A SN Informática analisa o salto geracional entre o consagrado XGS 136 e a nova arquitetura do XGS 138, detalhando como o processamento de fluxo dedicado destrava o verdadeiro potencial de segurança da sua borda (Desktop Edge).
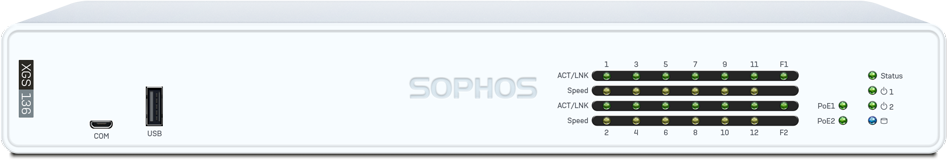
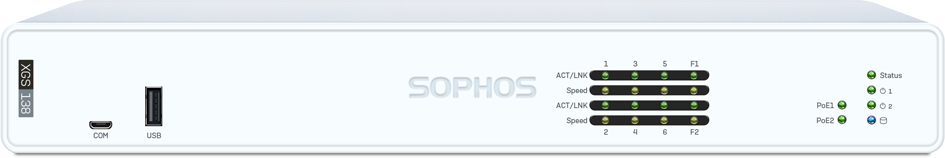
Ambos os equipamentos baseiam-se no Sophos Firewall OS (SFOS), mas o XGS 138 (Gen 2) traz uma arquitetura reprojetada de processamento duplo, com um Xstream Flow Processor focado no offload massivo de VPN e aplicações em nuvem, garantindo que o CPU principal realize análises heurísticas sem latência.
Os modelos com Wi-Fi integrado (XGS 136w e XGS 138w) não são comercializados no Brasil. A SN Informática projeta uma topologia de rede superior: utilizamos o gateway cabeado XGS 138 para processar a criptografia massiva, e integramos pontos de acesso externos de alta densidade Sophos AP6. Tudo isso é unificado e gerenciado através da nuvem no console Sophos Central.
O refresh tecnológico perimetral com a série Gen 2 oferece proteção imediata ao seu investimento (CAPEX/OPEX), consolidando resiliência física e inteligência analítica em um único ecossistema.
O XGS 138 permite a adição de uma segunda fonte de energia redundante e um módulo 5G celular. Se a fibra romper ou a energia de uma tomada falhar, a filial continuará operando através da orquestração automática do SD-WAN, eliminando Pontos Únicos de Falha (SPOF).
Elimine custos de viagem técnica. O equipamento pode ser enviado lacrado para a filial remota; uma vez conectado à energia e internet, ele baixa instantaneamente as políticas de SD-WAN e segurança direto do Sophos Central, estando produtivo em minutos.
Ao integrar o firewall com o Sophos EDR (via Security Heartbeat), ameaças detectadas em um endpoint disparam um comando no firewall para isolar lateralmente o host infectado em segundos, contendo ransomwares antes do acionamento do SOC.
O throughput homologado com todas as inspeções ativas sobe de 3,0 Gbps (3.000 Mbps) no XGS 136 para 4,75 Gbps (4.750 Mbps) no XGS 138.
Isso garante uma folga de processamento massiva para redes densas. Essa evolução permite ativar o IPS (Intrusion Prevention System), o controle de aplicações, o antivírus de zero-day e a inspeção TLS simultaneamente sem causar paralisações (engasgos) durante horários de pico de acesso à internet corporativa.
O modelo XGS 136w de 1ª Geração operava em Wi-Fi 5 e não é mais comercializado. O modelo XGS 138 não possui versão Wi-Fi integrada de fábrica no mercado nacional.
A SN Informática resolve esta questão orquestrando a arquitetura brasileira com o XGS 138 cabeado atuando como gateway central, alimentando e controlando pontos de acesso sem fio externos e dedicados (como o Sophos AP6), todos centralizados no Sophos Central.
O XGS 136 possui 14 portas fixas gigabit (incluindo 1 slot SFP de 1G). Já o XGS 138 foi redesenhado com 8 portas, introduzindo uplinks nativos de fibra de 10G SFP+.
Essa arquitetura de portas no XGS 138 permite conectividade direta multigigabit e comunicação com core switches de 10GbE. Isso elimina restrições de barramento de porta que anteriormente afunilavam conexões corporativas pesadas que demandavam largura de banda extrema para data centers regionais.
Audite sua demanda de Throughput e elimine o custo oculto de firewalls obsoletos. Fale com os arquitetos de infraestrutura da SN Informática (Sophos Platinum Partner) para desenhar seu projeto.