Você ativou a inspeção profunda de tráfego criptografado TLS 1.3 na filial e viu sua banda de internet degradar severamente? Entender a evolução tecnológica de hardware é o primeiro passo para eliminar de vez os gargalos digitais da sua operação.
Em 2026, com o avanço para redes distribuídas corporativas de alto volume, estender as mesmas políticas de segurança (L7) do Data Center para as filiais sem prejudicar a performance do link tornou-se um desafio arquitetural. Firewalls legados de filial, que limitam-se a 1G, sobrecarregam sua CPU ao tentar inspecionar ransomwares ocultos em HTTPS, forçando a TI a desativar defesas cruciais.
A SN Informática, autoridade Sophos Platinum, conduz a análise do ciclo de vida da sua borda: veja como o novo chassi do Sophos XGS 128 (Gen 2) foi re-arquitetado para entregar inspeção total sem impacto na produtividade corporativa.
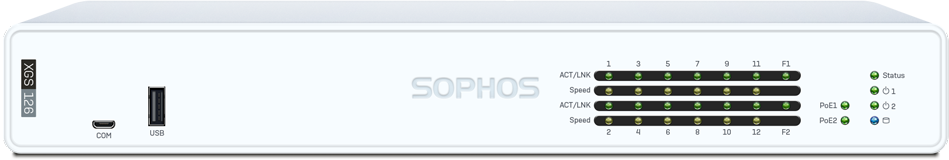
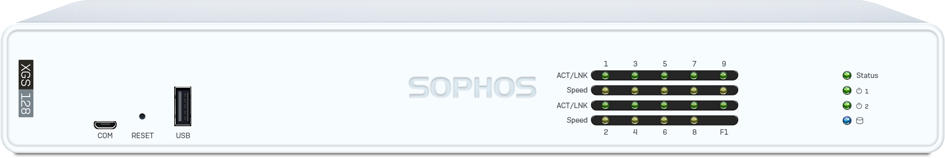
A transição não se trata apenas de "mais processamento", mas de uma engenharia mais inteligente. Enquanto o XGS 126 (Gen 1) dependia de uma CPU única otimizada, o XGS 128 (Gen 2) dá um salto adotando um poderoso arranjo dual-processor físico, unindo a CPU principal ao hardware formidável do coprocessador Xstream Flow Processor (FastPath).
Alerta importante de mercado: as variantes com conectividade wireless embutida (XGS 126w e XGS 128w) não estão disponíveis para projetos no Brasil. A melhor prática de arquitetura nacional executada pela SN Informática utiliza o potente XGS 128 cabeado alimentando e orquestrando pontos de acesso externos Sophos AP6. Essa divisão impede o estrangulamento térmico do firewall e melhora a densidade Wi-Fi da filial.
O refresh para a série XGS Gen 2 resolve problemas logísticos de TCO, garantindo implantações ágeis e contenção automatizada de incidentes críticos em localidades onde não há engenheiros presentes.
O XGS 128 foca incansavelmente em manter a operação ativa: ele oferece suporte a segunda fonte de alimentação redundante e possui um slot traseiro nativo para modem celular 5G, garantindo um failover SD-WAN imediato se o link de fibra da operadora cair.
Logística simplificada e gratuita. Envie o XGS 128 em sua caixa para a filial remota. Quando o usuário ligar o cabo de internet, o firewall obterá automaticamente todas as suas regras de segurança (L7), redes VPN e SD-WAN configuradas previamente no painel do Sophos Central.
Com o Security Heartbeat, o firewall sincroniza ativamente com o Sophos EDR das estações de trabalho. Um funcionário executou um payload de Ransomware? O XGS 128 isola o computador da rede local instantaneamente, mitigando a expansão lateral em meros segundos.
O throughput homologado com todas as inspeções ativas (DPI, IPS, antivírus e controle de aplicação) dá um salto geracional massivo, passando de apenas 900 Mbps no legado XGS 126 para robustos 4,0 Gbps (4.000 Mbps) no novo XGS 128.
Isso garante máxima folga operacional para filiais, permitindo processar a criptografia e auditar todo o tráfego entrante e de navegação (SaaS) sem gerar lentidão nas reuniões de videoconferência ou uploads da equipe.
Não. A versão XGS 128w (que conta com módulo de rádio Wi-Fi integrado ao chassi) não é comercializada no Brasil por restrições e posicionamento de mercado.
Para contornar isso e oferecer uma rede ainda melhor, a engenharia da SN Informática projeta e implanta redes nacionais utilizando o firewall XGS 128 cabeado totalmente integrado a pontos de acesso sem fio externos Sophos AP6 (Wi-Fi 6), todos controlados por um único painel em nuvem.
Enquanto a geração anterior (XGS 126) operava com uma arquitetura de CPU única otimizada por software, a evolução para o XGS 128 (Gen 2) traz um verdadeiro arranjo dual-processor físico. Ele conta com uma CPU multi-core unida diretamente a um coprocessador de hardware dedicado, o Xstream Flow Processor (NPU).
Esta evolução de engenharia extrai um poder muito maior de vazão e estabilidade, resultando em quase o dobro de throughput em inspeção TLS 1.3 criptografado (1,45 Gbps no 128, contra 800 Mbps no 126) e interfaces multigigabit de alta velocidade de comunicação.
Elimine a lentidão e implemente visibilidade total sobre ameaças evasivas. Fale com os arquitetos da SN Informática (Sophos Platinum Partner) e alinhe sua infraestrutura para as demandas de 2026.